
GenAI empresarial segura para documentos: por qué la seguridad, el control de acceso y la gobernanza de la IA deben integrarse desde el primer día
La IA generativa está transformando rápidamente la forma en que las organizaciones interactúan con sus documentos y conocimientos empresariales. Los empleados ya no necesitan buscar manualmente entre carpetas, repositorios, archivos y sistemas de gestión documental. Con Agentic RAG y agentes de IA para documentos, pueden formular consultas en lenguaje natural, analizar grandes volúmenes documentales, extraer información, comparar registros, resumir contenidos y activar flujos de trabajo basados en documentos.
Sin embargo, para los organismos públicos, las instituciones financieras, los operadores de infraestructuras críticas, las organizaciones sanitarias, los entornos vinculados a la defensa y otras empresas sujetas a regulación, el principal reto no es simplemente si la IA puede comprender sus documentos.
La cuestión más importante es:
¿Cómo puede una organización dar acceso a la IA a millones de documentos sin conceder a los usuarios acceso a información para la que nunca han estado autorizados?
Aquí es donde muchos proyectos de GenAI empresarial adquieren una complejidad considerablemente mayor.
Un LLM por sí solo no comprende la estructura de seguridad de una organización. No sabe de forma inherente a qué departamento pertenece cada empleado, qué documentos son confidenciales, quién está autorizado para descargar un archivo, qué administrador puede eliminar información ni si un usuario que realiza una consulta tiene autorización para recuperar el contenido subyacente.
Por tanto, la GenAI empresarial requiere mucho más que un LLM conectado a una base de datos vectorial.
Requiere una arquitectura de inteligencia documental y del conocimiento con seguridad integrada, en la que la identidad, los permisos, los controles documentales, el cifrado, la gobernanza, la auditabilidad, la recuperación mediante IA y los controles de los flujos de trabajo funcionen de forma coordinada.
Este es el principio en el que se basa el elDoc Resilient Security & Control Framework.
La IA empresarial introduce una nueva capa de acceso
Tradicionalmente, la seguridad empresarial se ha centrado en la interacción directa entre el usuario y la aplicación.
El usuario se autentica. El sistema identifica al usuario. Se evalúan sus permisos. A continuación, se le concede o deniega el acceso a una carpeta, archivo, registro o función determinados.
La GenAI cambia este modelo.
Imagine que un empleado solicita a un agente de IA:
«Encuentra todos los contratos relacionados con este proveedor, identifica las condiciones de precio y resume las cláusulas de rescisión.»
Es posible que el empleado nunca abra directamente los documentos subyacentes.
En su lugar, el sistema de IA busca en el conocimiento empresarial, recupera la información pertinente, la procesa y genera una respuesta.
Esto plantea un requisito de seguridad fundamental:
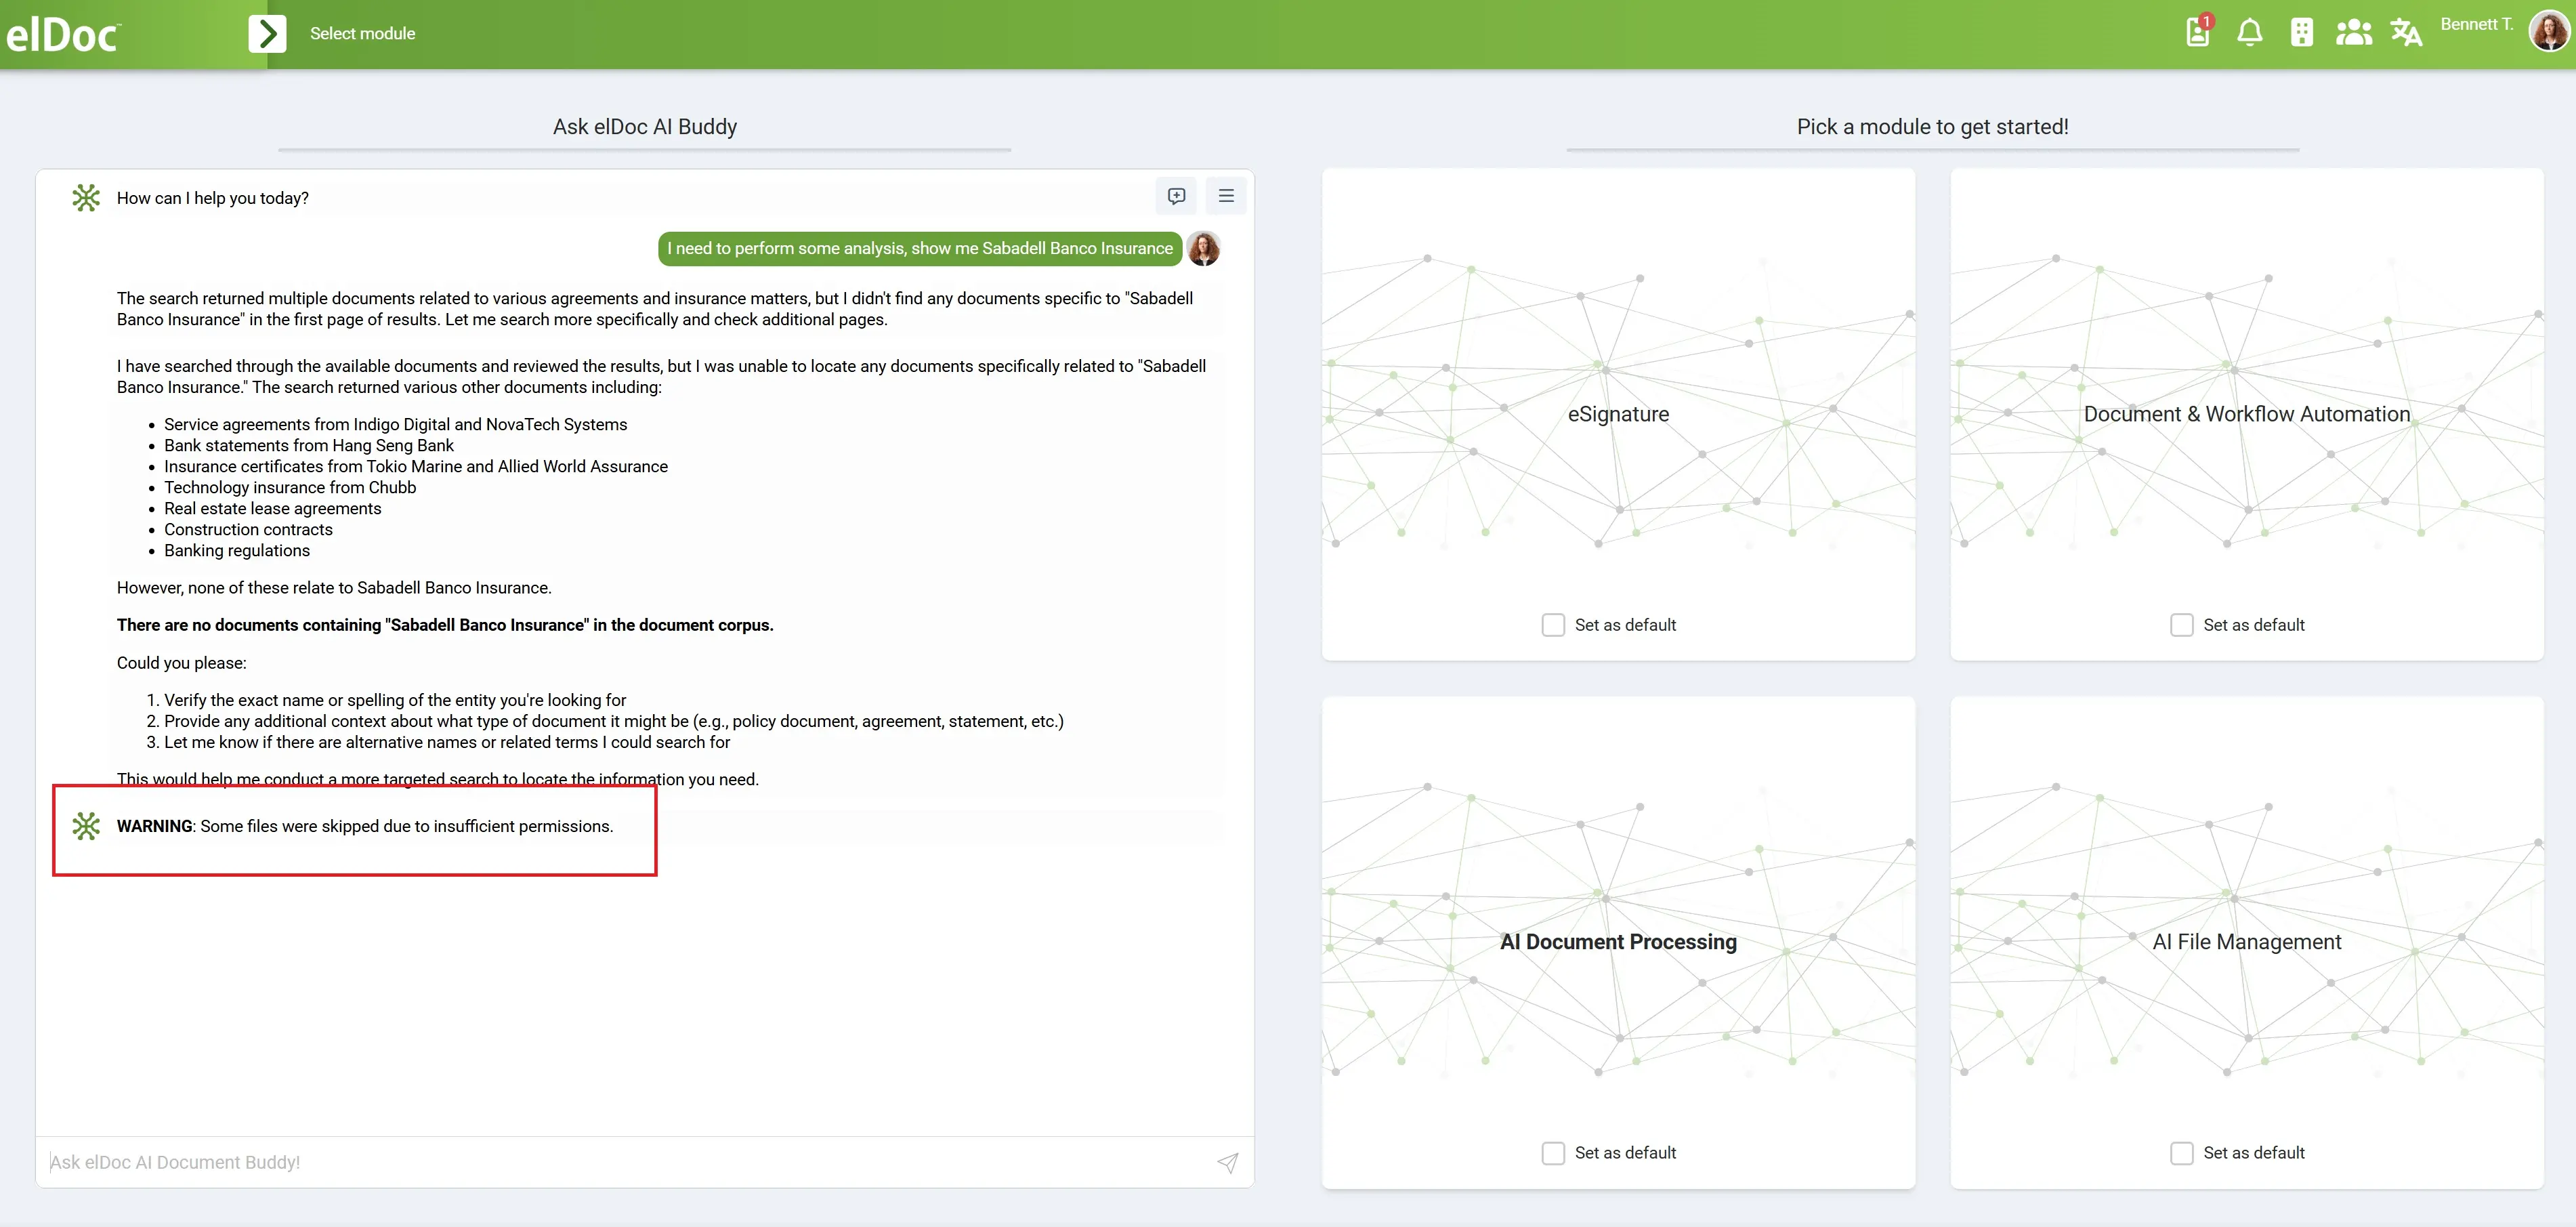
La recuperación de información mediante IA nunca debe convertirse en un mecanismo para eludir los permisos documentales establecidos.
Si un usuario está autorizado a acceder a 20 documentos de un repositorio que contiene dos millones de archivos, la IA no debe buscar entre los dos millones de documentos en su nombre ni revelar información procedente de documentos a los que no tiene acceso.
La IA debe operar dentro de los mismos límites de acceso a la información que tiene autorizados el usuario.
Este es uno de los principios fundamentales del enfoque de elDoc para un Agentic RAG seguro.
Seguridad antes que IA
Un enfoque habitual para la GenAI empresarial consiste en empezar con un LLM, conectar los documentos de la organización, crear embeddings o una base de datos vectorial y abordar la seguridad posteriormente.
En entornos regulados, la arquitectura debe plantearse en el sentido contrario.
La seguridad debe estar garantizada antes de ejecutar cualquier consulta de IA.
El framework de elDoc se articula en torno a múltiples capas interconectadas de protección empresarial.
| Capa de seguridad | Propósito | Importancia para la GenAI |
|---|---|---|
| Disponibilidad y seguridad de la plataforma | Alta disponibilidad, redundancia, replicación y continuidad de negocio | Mantiene operativos los servicios de IA y conocimiento empresarial |
| Autenticación | MFA, SSO, OTP e integración con la identidad empresarial | Determina quién realiza una solicitud a la IA |
| Roles y permisos | RBAC, permisos organizativos y principio de mínimo privilegio | Determina a qué información puede acceder el usuario |
| Controles basados en acciones | Controles sobre lectura, edición, copia, descarga, impresión, uso compartido y gestión de permisos | Controla qué pueden hacer los usuarios y los procesos con la información |
| Cifrado y protección de datos | Protección de los datos en tránsito, en reposo y durante su procesamiento | Protege la información empresarial durante todo su ciclo de vida |
| Uso compartido seguro | OTP, contraseñas, caducidad, visualización segura y marcas de agua | Extiende la gobernanza más allá de los límites de la organización |
| Auditoría y trazabilidad | Registros y trazabilidad estructurada de los flujos de trabajo | Garantiza la trazabilidad y la responsabilidad sobre las operaciones documentales |
| Seguridad de Agentic RAG | Recuperación del conocimiento empresarial basada en permisos | Evita que la IA eluda los límites de acceso a la información ya establecidos |
El resultado es una arquitectura fundamentalmente distinta de la de un chatbot empresarial independiente.
La IA se convierte en otra vía controlada de interacción con la información empresarial, no en una capa sin control superpuesta a ella.
La identidad se convierte en la primera frontera de seguridad de la IA
Antes de que una plataforma de IA pueda determinar a qué información tiene derecho a acceder una persona, primero debe establecer quién es esa persona.
elDoc implementa un modelo de autenticación por capas diseñado para entornos empresariales.
Autenticación multifactor
La autenticación multifactor añade mecanismos de verificación adicionales al nombre de usuario y la contraseña y puede integrarse con aplicaciones de autenticación de uso habitual.
Esto contribuye a reducir el riesgo asociado al compromiso de las credenciales.
Inicio de sesión único
El inicio de sesión único permite a las organizaciones integrar elDoc con su infraestructura de identidad existente.
En lugar de crear un entorno de identidad completamente independiente para la inteligencia documental o la GenAI, las empresas pueden integrar la plataforma en su ecosistema de autenticación existente.
Sincronización con Active Directory
Para las organizaciones que utilizan Microsoft Active Directory, elDoc puede sincronizar usuarios, grupos organizativos y los permisos asociados.
Esto tiene importantes implicaciones para la IA.
Si un empleado cambia de departamento, deja la organización o ve modificados sus permisos, su acceso al conocimiento empresarial debe ajustarse a las políticas de identidad y autorización de la organización, sin necesidad de mantener una estructura de permisos de IA completamente independiente.
OTP para el acceso externo
La colaboración documental con usuarios externos introduce otra frontera de seguridad.
elDoc admite la autenticación mediante contraseña de un solo uso (OTP) para la información compartida externamente, lo que ayuda a garantizar que disponer únicamente de un enlace compartido no sea suficiente para obtener acceso.
En conjunto, estos controles establecen una cadena de confianza:
Identidad → Autenticación → Rol → Permisos → Documentos autorizados → Agentic RAG → Respuesta de la IA
La ruptura de cualquiera de los eslabones de esta cadena puede generar una brecha de seguridad.
La IA debe respetar el control de acceso basado en roles
La autenticación responde a quién es el usuario.
La autorización responde a una cuestión aún más importante:
¿Qué está realmente autorizado a ver y hacer?
elDoc implementa un control de acceso basado en roles conforme al principio de mínimo privilegio.
Los usuarios obtienen acceso en función de sus responsabilidades, en lugar de disponer de acceso amplio a todo el repositorio empresarial.
Los permisos también pueden adaptarse dinámicamente a las estructuras organizativas, incluidas las funciones, las líneas de reporte y los departamentos.
Esto adquiere especial importancia al incorporar GenAI.
Pensemos en una organización que gestiona:
- documentos de RR. HH.;
- contratos y acuerdos legales;
- archivos de compras y aprovisionamiento;
- documentación del consejo de administración;
- registros de clientes;
- documentación de ingeniería;
- información financiera;
- informes confidenciales de dirección;
- procedimientos operativos;
- correspondencia con organismos reguladores.
Todos estos documentos pueden coexistir en un mismo entorno de conocimiento empresarial.
Esto no significa que todos los empleados, ni todos los agentes de IA que actúen en su nombre, deban tener acceso a todos ellos.
El conocimiento empresarial no implica acceso para toda la empresa.
La plataforma de conocimiento debe comprender no solo qué información existe, sino también quién está autorizado a recuperarla.
De la seguridad basada en roles al control a nivel de archivo
Los permisos generales basados en roles siguen siendo insuficientes para muchas organizaciones sujetas a regulación.
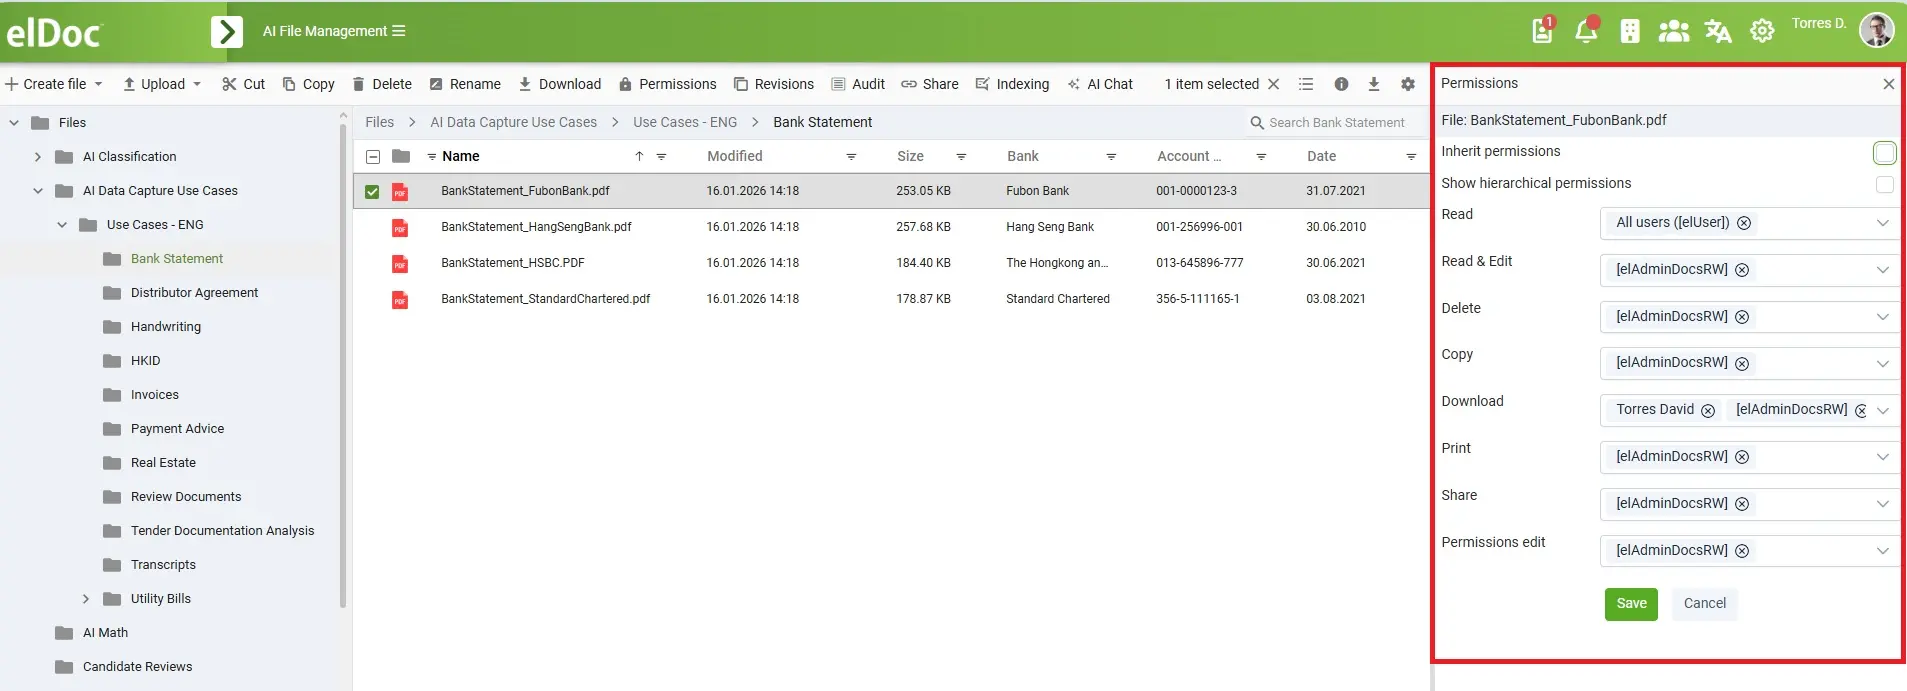
Dos empleados del mismo departamento pueden tener distintos derechos de acceso. Un equipo de proyecto puede estar autorizado a acceder a un conjunto específico de archivos, mientras que el acceso al resto de la documentación del departamento permanece restringido.
Por ello, elDoc extiende la gobernanza hasta un nivel granular de permisos sobre los documentos.
Sus controles basados en acciones permiten regular actividades específicas, como:
| Acción | Ejemplo de control |
|---|---|
| Acceso | Determina si el usuario puede acceder a un archivo o conjunto de datos |
| Lectura | Determina si el contenido puede visualizarse |
| Lectura y edición | Determina si los usuarios autorizados pueden modificar el contenido |
| Copia | Determina si la información puede duplicarse |
| Descarga | Determina si un documento puede salir del entorno controlado |
| Impresión | Determina si pueden generarse copias físicas |
| Uso compartido | Determina si la información puede compartirse interna o externamente |
| Edición de permisos | Determina si un usuario puede modificar los derechos de acceso |
Estas restricciones pueden aplicarse tanto a nivel general de la plataforma como a archivos concretos.
Esta distinción es fundamental para la IA empresarial.
Tener autorización para consultar información a través de una interfaz de IA no significa automáticamente que el usuario deba poder descargar, modificar, redistribuir o eliminar el documento subyacente.
La IA nunca debe convertirse en un superadministrador
Uno de los principales errores arquitectónicos en la GenAI empresarial consiste en conceder a la capa de recuperación de IA acceso amplio a todo el repositorio e intentar filtrar la respuesta final posteriormente.
Desde la perspectiva de la gobernanza, esto genera una exposición innecesaria.
En cambio, elDoc aplica el modelo de seguridad a las interacciones con la IA, de modo que esta opere dentro de los límites de acceso autorizados.
Este principio puede resumirse de forma sencilla:
La IA no debe conocer, en nombre de un usuario, más de lo que ese usuario está autorizado a conocer.
Cuando un usuario autenticado interactúa con las capacidades de IA, las restricciones de acceso siguen formando parte del proceso de recuperación de información.
Esto adquiere especial relevancia a medida que las organizaciones pasan de los sistemas sencillos de preguntas y respuestas a agentes de IA para documentos capaces de ejecutar operaciones.
Los agentes de IA necesitan gobernanza, no solo inteligencia
La siguiente etapa de la GenAI empresarial no consiste simplemente en mejorar los sistemas conversacionales.
Es la IA agéntica.
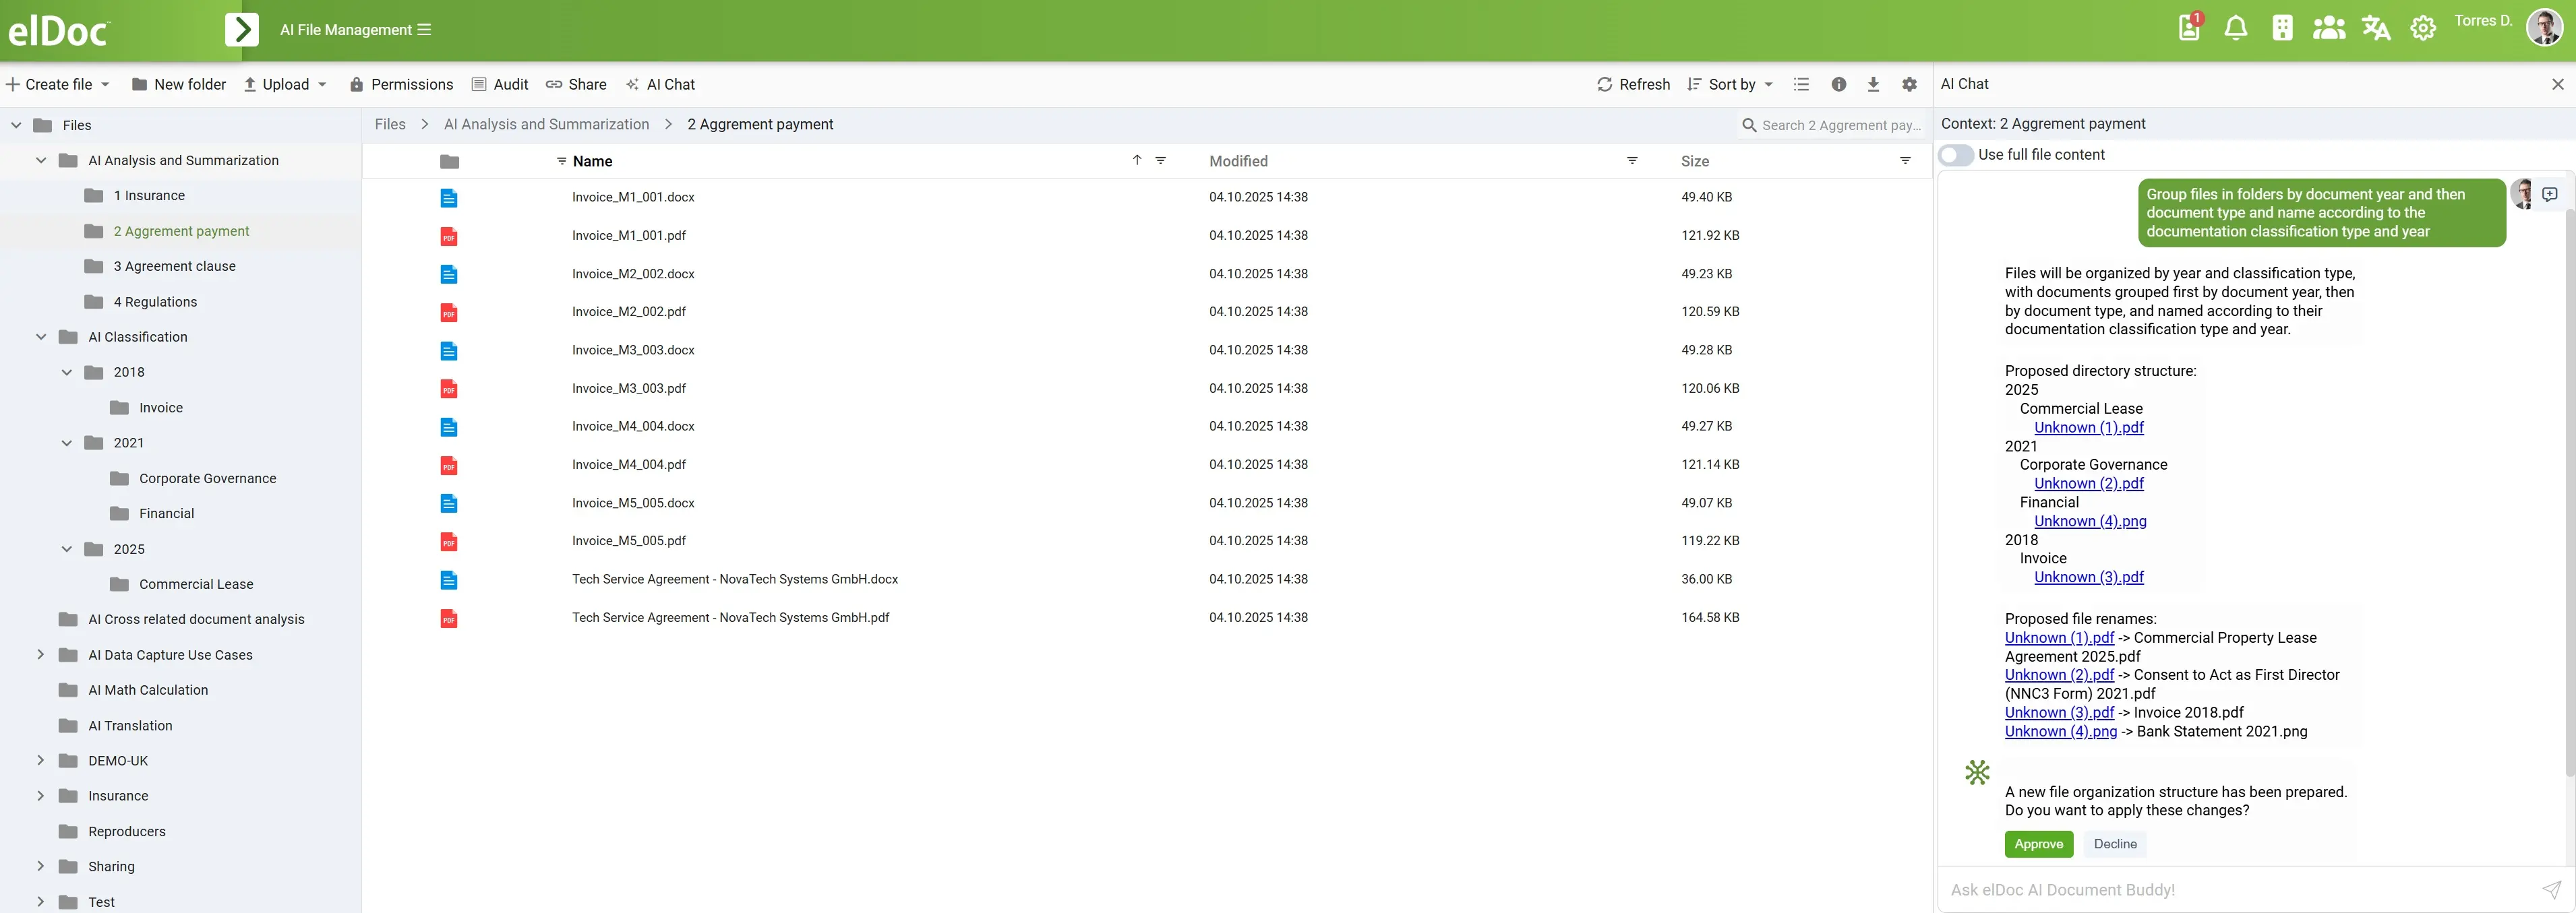
Los agentes de IA pueden ejecutar cada vez más acciones sobre documentos y flujos de trabajo empresariales, en lugar de limitarse a generar texto.
Esto introduce una distinción fundamental desde el punto de vista de la gobernanza.
Existe una diferencia sustancial entre solicitar:
«Resume este contrato».
y solicitar:
«Procesa este contrato, actualiza sus metadatos, envíalo para su aprobación y notifica al departamento responsable».
La segunda solicitud lleva a la IA de la recuperación de información a las operaciones empresariales.
Por este motivo, la arquitectura de IA empresarial debe distinguir entre:
lo que un agente de IA puede comprender, a qué puede acceder y qué está autorizado a hacer.
Por tanto, los permisos, las reglas de los flujos de trabajo, las estructuras de aprobación y los mecanismos de auditoría adquieren una importancia creciente a medida que aumenta la autonomía de la IA.
La supervisión humana sigue siendo esencial
Una IA empresarial segura no implica eliminar la intervención humana de todos los procesos.
En muchos entornos regulados, la aprobación humana sigue siendo un control esencial.
La arquitectura de seguridad de elDoc incorpora la segregación de funciones y el principio de los cuatro ojos para las operaciones sensibles.
Por ejemplo, el framework separa distintas responsabilidades administrativas e incorpora salvaguardas adicionales para la eliminación de documentos.
Este principio de gobernanza es especialmente relevante para la IA agéntica:
Las acciones de alto riesgo no deben convertirse automáticamente en autónomas simplemente porque la IA tenga la capacidad técnica de ejecutarlas.
De este modo, las organizaciones pueden combinar la automatización impulsada por IA con la revisión y autorización humanas en los puntos adecuados de los flujos de trabajo documentales.
Esto permite a las empresas aumentar la automatización sin renunciar a la responsabilidad y la trazabilidad.
Cifrado a lo largo del ciclo de vida de la información
El control de acceso protege quién puede acceder a la información.
El cifrado protege la propia información.
El framework de elDoc aborda múltiples etapas del ciclo de vida de los datos.
Cifrado en tránsito
Las comunicaciones entre clientes, servidores y componentes del clúster están protegidas mediante Transport Layer Security (TLS), con TLS 1.2 habilitado de forma predeterminada según el framework.
Esto contribuye a proteger la información mientras se transmite entre sistemas y componentes de la infraestructura.
Cifrado en reposo
Los archivos almacenados, índices, snapshots y otros volúmenes de datos pueden protegerse mediante cifrado AES-256.
Esto es especialmente importante para la IA empresarial, ya que un entorno de conocimiento habilitado para IA puede contener millones de documentos indexados y la información asociada.
Claves de cifrado bajo control del cliente
La arquitectura también admite la integración con servicios de gestión de claves como:
AWS KMS, Google Cloud KMS y Azure Key Vault.
Esto permite a las organizaciones mantener un mayor control sobre la gestión de las claves criptográficas, de acuerdo con sus requisitos de infraestructura y gobernanza.
Protección de los datos durante el procesamiento
El framework también contempla la protección de los datos en uso mediante cifrado del lado del cliente y claves bajo control del cliente.
El objetivo es adoptar un enfoque integral del ciclo de vida:
Proteger la información empresarial cuando está almacenada, cuando se transmite y cuando se procesa.
Esto cobra especial relevancia cuando la GenAI forma parte del procesamiento documental empresarial, ya que la información puede pasar por múltiples operaciones de recuperación, indexación, procesamiento e interacción con la IA.
La IA empresarial segura también requiere un uso compartido seguro
No todos los riesgos de seguridad de la información tienen su origen en la IA.
Los documentos siguen teniendo que compartirse con proveedores, socios, clientes, auditores, consultores, organismos reguladores y otras partes externas.
Por ello, elDoc ofrece un modelo de uso compartido seguro de archivos basado en múltiples capas de protección.
| Control de seguridad | Función |
|---|---|
| Autenticación mediante OTP | Añade la verificación del destinatario al acceso externo |
| Protección mediante contraseña | Añade una barrera adicional de acceso |
| Controles de caducidad | Finaliza automáticamente el acceso una vez transcurrido el periodo definido |
| Modo de visualización segura | Restringe la forma en que pueden consultarse los documentos sensibles |
| Marcas de agua dinámicas | Incorpora información sobre el destinatario y la fecha y hora de acceso para reforzar la trazabilidad |
| Gestión de permisos | Controla la descarga, edición, carga y redistribución de archivos |
Las marcas de agua dinámicas son especialmente valiosas para los documentos sensibles.
Un documento compartido puede incluir información identificativa del destinatario y del momento de acceso, reforzando la trazabilidad y desincentivando su redistribución no autorizada.
La seguridad debe mantenerse incluso después de que un documento salga de su carpeta o flujo de trabajo original.
Este principio adquiere aún mayor relevancia a medida que la IA facilita el descubrimiento y el uso de la información empresarial.

Auditabilidad: saber qué ocurrió es tan importante como prevenirlo
La seguridad no consiste únicamente en prevenir actividades no autorizadas.
Las organizaciones también necesitan poder reconstruir lo sucedido.
Esto es especialmente importante para los organismos públicos y las empresas sujetas a regulación, cuyos equipos de cumplimiento, auditores y responsables de seguridad pueden necesitar evidencias que demuestren cómo se accedió a la información y cómo fue procesada.
elDoc mantiene registros detallados de las actividades relacionadas con los documentos, incluidas operaciones como:
- creación y edición;
- aprobaciones y rechazos;
- eliminación;
- revisiones y comentarios;
- delegación;
- marcas de tiempo;
- actividad de usuarios autenticados.
Además de registrar eventos de auditoría individuales, elDoc mantiene un historial estructurado de los flujos de trabajo.
Esto proporciona contexto sobre cómo avanzó un documento a través de un proceso empresarial.
Esta visibilidad permite a las organizaciones comprobar si las aprobaciones se realizaron en la secuencia correcta, identificar cambios inesperados, detectar retrasos e investigar desviaciones respecto de los flujos de trabajo establecidos.
Esto adquiere una importancia creciente en los procesos habilitados para IA.
A medida que los agentes de IA ejecutan un mayor número de operaciones documentales, las organizaciones deben poder responder a preguntas como:
¿Qué ocurrió? ¿Quién lo inició? ¿Qué información estuvo involucrada? ¿Qué permisos se aplicaron? ¿Qué flujo de trabajo se siguió? ¿Era necesaria una aprobación humana?
La IA empresarial sin mecanismos de responsabilidad y trazabilidad puede plantear importantes retos de gobernanza.
La IA empresarial con flujos de trabajo trazables resulta considerablemente más fácil de controlar.
La disponibilidad y la resiliencia también son requisitos de seguridad
La confidencialidad suele concentrar gran parte de la atención en los debates sobre seguridad de la IA, pero la seguridad de la información empresarial también exige disponibilidad e integridad.
Una plataforma de conocimiento impulsada por IA puede convertirse con el tiempo en un sistema operativo esencial para la organización.
Los empleados pueden depender de ella para consultar políticas, analizar contratos, gestionar casos, localizar información técnica, realizar operaciones documentales y respaldar la toma de decisiones.
Por tanto, una interrupción del servicio se convierte en un riesgo empresarial.
El framework de elDoc contempla una arquitectura basada en:
clústeres de alta disponibilidad, balanceo de carga, replicación de datos, componentes redundantes, continuidad regional y recuperación ante desastres.
Esto permite a las organizaciones diseñar implementaciones adaptadas a sus requisitos operativos, desde entornos más pequeños hasta arquitecturas empresariales distribuidas.
Para las organizaciones que operan en distintas regiones o gestionan operaciones documentales críticas, la plataforma puede diseñarse para evitar puntos únicos de fallo.
Una IA empresarial preparada para producción requiere más que un modelo preciso. Requiere una infraestructura preparada para producción.
Requisitos para la IA en la nube, on-premise y soberana
Para muchas organizaciones, especialmente organismos públicos, entornos de defensa, operadores de infraestructuras críticas y empresas altamente reguladas, dónde se ejecuta la IA puede ser casi tan importante como lo que hace.
El framework de seguridad admite tanto entornos cloud como on-premise, lo que permite a las organizaciones adaptar la arquitectura de despliegue a sus requisitos internos de seguridad, infraestructura, regulación y gobernanza de datos.
Esto cobra especial relevancia ante la creciente necesidad de IA soberana (Sovereign AI).
Las organizaciones pueden necesitar un mayor control sobre:
- dónde se almacenan los documentos empresariales;
- dónde se mantienen los índices;
- dónde se lleva a cabo el procesamiento de IA;
- cómo se gestionan las claves de cifrado;
- qué LLM se utilizan;
- cómo circula la información entre los componentes de la infraestructura;
- quién puede administrar el entorno.
Por tanto, la GenAI segura debe abordarse como una arquitectura integral, no simplemente como una suscripción de IA.
ISO/IEC 27001: seguridad respaldada por un marco reconocido internacionalmente
Las afirmaciones relativas a la seguridad adquieren especial importancia en la GenAI empresarial.
Por ello, las organizaciones deben ir más allá de las listas de funcionalidades y evaluar cómo se gestionan las prácticas de seguridad de la información a nivel organizativo.
En 2026, elDoc obtuvo la certificación ISO/IEC 27001, cuya vigencia se establece hasta el 22 de marzo de 2029.
Según el alcance descrito en el framework de seguridad, la certificación cubre:
La seguridad de la información, la ciberseguridad y la protección de la privacidad asociadas al diseño y la prestación de plataformas GenAI de nivel empresarial para la inteligencia documental y de datos, así como de soluciones gestionadas en entornos cloud y on-premise.
Esto resulta especialmente relevante porque elDoc opera en la intersección de varios ámbitos tecnológicos de alta sensibilidad:
documentos empresariales + conocimiento organizativo + GenAI + Agentic RAG + agentes de IA + automatización de flujos de trabajo.
ISO/IEC 27001 proporciona un marco reconocido internacionalmente para establecer, implementar, mantener y mejorar continuamente un Sistema de Gestión de la Seguridad de la Información.
Para las organizaciones que evalúan plataformas de GenAI empresarial, esta certificación complementa, por tanto, los controles técnicos implementados en el producto.
Controles tecnológicos + gobernanza de la seguridad de la información
La distinción es importante.
Las capacidades técnicas, como MFA, cifrado, RBAC, permisos granulares, registros de auditoría, uso compartido seguro y alta disponibilidad, protegen el entorno tecnológico.
Un marco de gestión de la seguridad de la información aborda los procesos organizativos más amplios mediante los cuales se gestionan los riesgos de seguridad de la información.
Para las organizaciones sujetas a regulación, ambas dimensiones son esenciales.
De los documentos seguros a una inteligencia del conocimiento segura
La transformación más amplia que está teniendo lugar en las empresas supone pasar de la gestión documental tradicional a la inteligencia del conocimiento (Knowledge Intelligence).
Históricamente, las organizaciones necesitaban principalmente sistemas capaces de almacenar documentos y ayudar a los empleados a localizarlos.
La GenAI cambia lo que es posible.
La información empresarial puede convertirse ahora en una capa de conocimiento que la IA puede consultar, analizar, comparar, resumir y utilizar en procesos automatizados.
Pero esta transformación también cambia el papel de la plataforma documental.
Una plataforma moderna de conocimiento empresarial debe comprender:
| Gestión documental tradicional | Inteligencia del conocimiento impulsada por IA |
|---|---|
| ¿Dónde está el documento? | ¿Qué significa el documento? |
| ¿Quién puede abrirlo? | ¿Qué información puede recuperar la IA para este usuario? |
| ¿Quién puede editarlo? | ¿Qué operaciones puede ejecutar un agente de IA? |
| ¿Quién lo compartió? | ¿Puede la IA utilizar su información en una respuesta? |
| ¿Qué ocurrió con el archivo? | ¿Qué ocurrió a lo largo del flujo de trabajo asistido por IA? |
| ¿Está protegido el documento? | ¿Está gobernada toda la interacción entre la IA y el documento? |
Por eso, la seguridad de la GenAI empresarial no puede separarse de la seguridad documental empresarial.
Ambas arquitecturas están convergiendo en una sola.
Cero fugas de datos debe ser un objetivo arquitectónico
Las organizaciones que adoptan GenAI suelen centrarse en evitar que la información sensible salga de su entorno.
Sin embargo, las fugas de datos pueden producirse de diversas formas.
Un usuario puede recuperar información de un documento al que no debería tener acceso. Un sistema de IA puede combinar información que se encuentra en distintos perímetros de seguridad. La información sensible puede aparecer en el contenido generado. Un acceso compartido externamente puede permanecer activo más tiempo del previsto. Un administrador puede disponer de privilegios más amplios de lo necesario.
Por este motivo, el modelo de seguridad de elDoc aborda la protección mediante múltiples capas, en lugar de depender de una única salvaguarda de IA.
El objetivo es claro:
La IA debe generar respuestas únicamente a partir de información empresarial que esté autorizada, protegida y accesible para el usuario que realiza la solicitud.
Para ello, la identidad, la autorización, la seguridad de la recuperación, el cifrado, la gobernanza documental y la auditabilidad deben funcionar de forma integrada.
IA y soberanía de los datos: mantenga la inteligencia empresarial bajo su control
Para los organismos públicos, las organizaciones de defensa, los operadores de infraestructuras críticas, las instituciones financieras y otras empresas altamente reguladas, la soberanía de los datos ya no se limita al lugar donde se almacenan los documentos. Con la IA generativa, las organizaciones también deben considerar dónde se indexan los documentos, dónde se procesan los prompts, dónde se almacenan los embeddings y los índices de IA, qué LLM procesa la información y si algún dato empresarial sale de la infraestructura bajo su control.
elDoc admite una arquitectura on-premise en la que la plataforma de inteligencia documental y el stack tecnológico de IA se despliegan dentro de la infraestructura controlada por el cliente. El framework de seguridad contempla específicamente los despliegues on-premise y una arquitectura de seguridad bajo control del cliente; los componentes de IA concretos y el despliegue de los LLM se determinan en función de la arquitectura de implementación seleccionada.
La IA soberana implica controlar no solo los datos, sino también la infraestructura, el procesamiento de IA, los modelos, el acceso y la gobernanza que los rodean.
Una arquitectura de GenAI soberana
Un despliegue totalmente controlado puede integrar en la infraestructura de la organización los principales componentes necesarios para la inteligencia documental y del conocimiento:
| Componente | Arquitectura soberana / on-premise |
|---|---|
| Documentos y archivos empresariales | Almacenados dentro de la infraestructura controlada por la organización |
| Gestión documental | elDoc desplegado on-premise |
| Base de conocimiento | El conocimiento empresarial se mantiene dentro del entorno controlado |
| Indexación documental | La indexación se realiza dentro del entorno empresarial |
| OCR con IA / procesamiento documental | Puede desplegarse como parte de la arquitectura local de procesamiento documental |
| Búsqueda y recuperación | Los servicios de recuperación empresarial permanecen dentro del entorno controlado |
| Agentic RAG | La recuperación opera sobre el conocimiento empresarial autorizado y conforme a los permisos del usuario |
| Agentes de IA para documentos | Operan dentro del entorno gobernado de elDoc |
| LLM | Pueden seleccionarse LLM locales u on-premise cuando el despliegue lo requiera |
| Prompts y respuestas de IA | Pueden procesarse dentro del entorno de IA controlado cuando se utilizan modelos locales |
| Identidad y autenticación | Integradas con la infraestructura de identidad empresarial, incluidos AD/SSO |
| Controles de acceso | RBAC y permisos granulares a nivel de documento |
| Cifrado | Protección de la información en tránsito, en reposo y durante su procesamiento |
| Auditoría e historial de flujos de trabajo | Las actividades empresariales permanecen trazables a través de la plataforma |
| Infraestructura | Servidores, almacenamiento, redes y, cuando sea necesario, infraestructura GPU bajo control del cliente |
De la soberanía de los datos a la soberanía de la IA
La soberanía tradicional de los datos se centra principalmente en dónde se almacena la información.
La GenAI amplía este requisito.
Una organización que adopta un enfoque de IA soberana puede necesitar controlar toda la cadena de procesamiento:
Documentos → OCR y procesamiento → Indexación → Base de conocimiento → Permisos → Agentic RAG → Agentes de IA → LLM → Respuesta
Si estos componentes están diseñados para ejecutarse en la infraestructura propia de la organización, la información empresarial sensible no tiene que enviarse a un servicio público de IA simplemente para obtener una respuesta generada por IA.
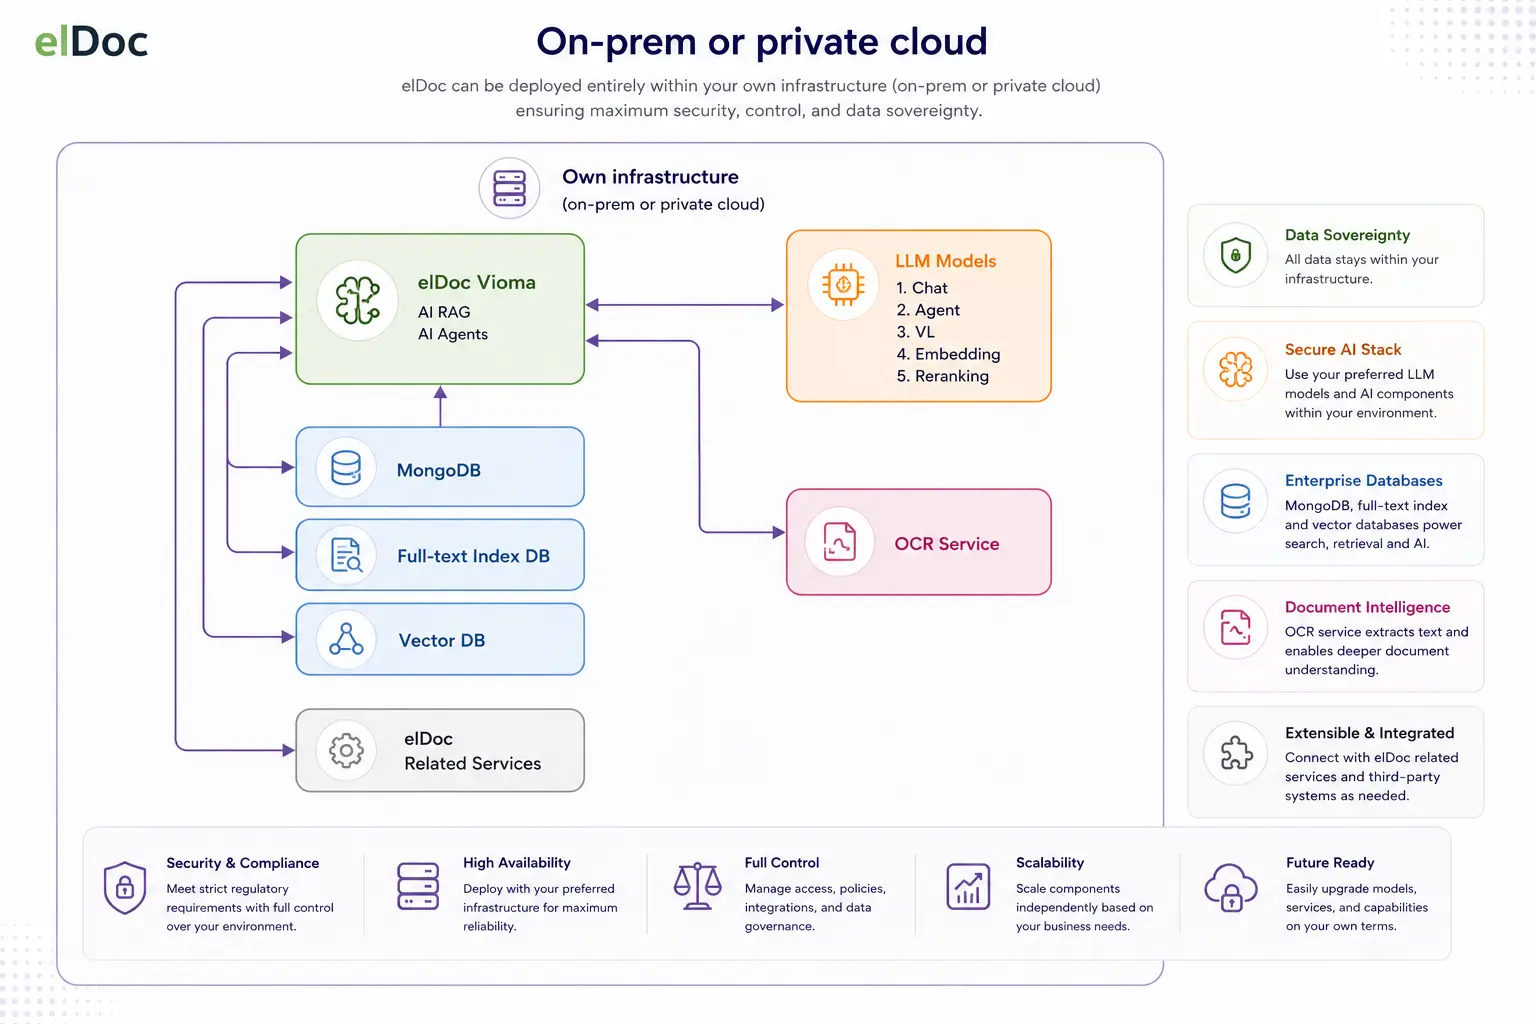
Esto es especialmente importante en entornos donde los documentos pueden contener información clasificada, confidencial, comercialmente sensible, personal, operativa o crítica para la seguridad.
LLM on-premise
Un despliegue soberano puede utilizar LLM alojados localmente, en función de los modelos y la infraestructura seleccionados para la implementación.
Esto permite a las organizaciones diseñar un entorno en el que los prompts, el contexto documental recuperado y las respuestas generadas sean procesados por modelos que se ejecutan en una infraestructura bajo su control, en lugar de depender exclusivamente de API públicas de LLM externas.
Al mismo tiempo, la arquitectura de elDoc admite un enfoque agnóstico respecto a los LLM, lo que permite diseñar la capa de IA en función de los requisitos de seguridad, rendimiento, infraestructura y gobernanza de la organización, sin vincular la arquitectura de conocimiento empresarial a un único modelo.
El futuro de la GenAI empresarial es una inteligencia bajo control
El futuro de la IA empresarial no consiste simplemente en dar acceso a más información a un LLM cada vez más potente.
Consiste en proporcionar a la IA la información adecuada, al usuario adecuado, con los permisos adecuados y para la operación adecuada, manteniendo la trazabilidad y la responsabilidad durante todo el proceso.
Esa es la diferencia entre un acceso no controlado a la IA y una inteligencia del conocimiento gobernada.
elDoc integra en un único entorno la gestión documental empresarial, la seguridad granular, una infraestructura resiliente, el cifrado, Agentic RAG basado en los permisos de acceso, las capacidades documentales impulsadas por IA, los controles de los flujos de trabajo, el uso compartido seguro y una auditoría integral.
La filosofía subyacente es sencilla:
La seguridad no debe añadirse después de desplegar la GenAI empresarial. Debe formar parte de la arquitectura desde el primer día.
Para las organizaciones que operan en entornos regulados y sensibles desde el punto de vista de la seguridad, este enfoque ofrece una vía para adoptar GenAI sin renunciar a los controles, la responsabilidad y la gobernanza de los que depende la gestión de la información empresarial.
Habla con un experto de elDoc
Las organizaciones que planifican GenAI segura, Agentic RAG, bases de conocimiento empresariales, procesamiento documental con IA, IA soberana o IA on-premise deben comenzar por la arquitectura de seguridad y gobernanza, no simplemente por la elección del LLM.
Habla con un experto de elDoc para explorar cómo crear un entorno de GenAI seguro, basado en los permisos de acceso y preparado para producción para tus documentos y conocimientos empresariales.