
Безпечний GenAI для документів і даних компанії: чому безпека, контроль доступу та управління AI мають бути закладені від самого початку
Генеративний AI стрімко змінює підхід організацій до роботи з документами та корпоративними знаннями. Працівникам більше не потрібно вручну шукати інформацію в папках, репозиторіях, архівах і системах керування документами. Завдяки Agentic RAG та AI-агентам для роботи з документами вони можуть ставити запитання природною мовою, аналізувати великі масиви документів, отримувати потрібну інформацію, порівнювати записи, узагальнювати вміст і запускати робочі процеси на основі документів.
Але для державних установ, фінансових організацій, операторів критичної інфраструктури, медичних установ, організацій у сфері оборони та інших підприємств з підвищеними регуляторними вимогами головне питання полягає не лише в тому, чи здатен AI розуміти їхні документи.
Важливіше питання полягає в іншому:
Як організація може надати AI доступ до мільйонів документів, не надаючи користувачам доступу до інформації, яку вони не мають права переглядати?
Саме на цьому етапі багато корпоративних GenAI-проєктів стають значно складнішими.
Сам по собі LLM не розуміє структури безпеки організації. Він не знає, до якого підрозділу належить той чи інший працівник, які документи є конфіденційними, хто має право завантажувати файл, який адміністратор може видаляти інформацію або чи має користувач, який ставить запитання, право отримувати відповідний вміст.
Тому корпоративний GenAI потребує значно більшого, ніж просто LLM, підключеного до векторної бази даних.
Потрібна архітектура інтелектуальної роботи з документами та знаннями з урахуванням вимог безпеки, у якій ідентифікація користувачів, права доступу, контроль документів, шифрування, управління та контроль відповідності, аудит, отримання інформації за допомогою AI та контроль робочих процесів працюють як єдина система.
Саме на цьому принципі ґрунтується комплексна система безпеки та контролю elDoc.
Корпоративний AI створює новий рівень контролю доступу
Традиційні підходи до корпоративної безпеки історично були зосереджені на безпосередній взаємодії між користувачем і застосунком.
Користувач проходить автентифікацію. Система ідентифікує користувача. Перевіряються його права доступу. Після цього користувач отримує або не отримує доступ до певної папки, файлу, запису чи функції.
GenAI змінює цю модель.
Уявімо, що працівник запитує AI-агента:
«Знайди всі договори, пов’язані із цим постачальником, визнач умови ціноутворення та узагальни всі положення про розірвання договору».
Працівник може взагалі не відкривати безпосередньо документи, на яких ґрунтується відповідь.
Натомість AI-система здійснює пошук у корпоративних знаннях, отримує релевантну інформацію, опрацьовує її та формує відповідь.
Це створює важливу вимогу до безпеки:
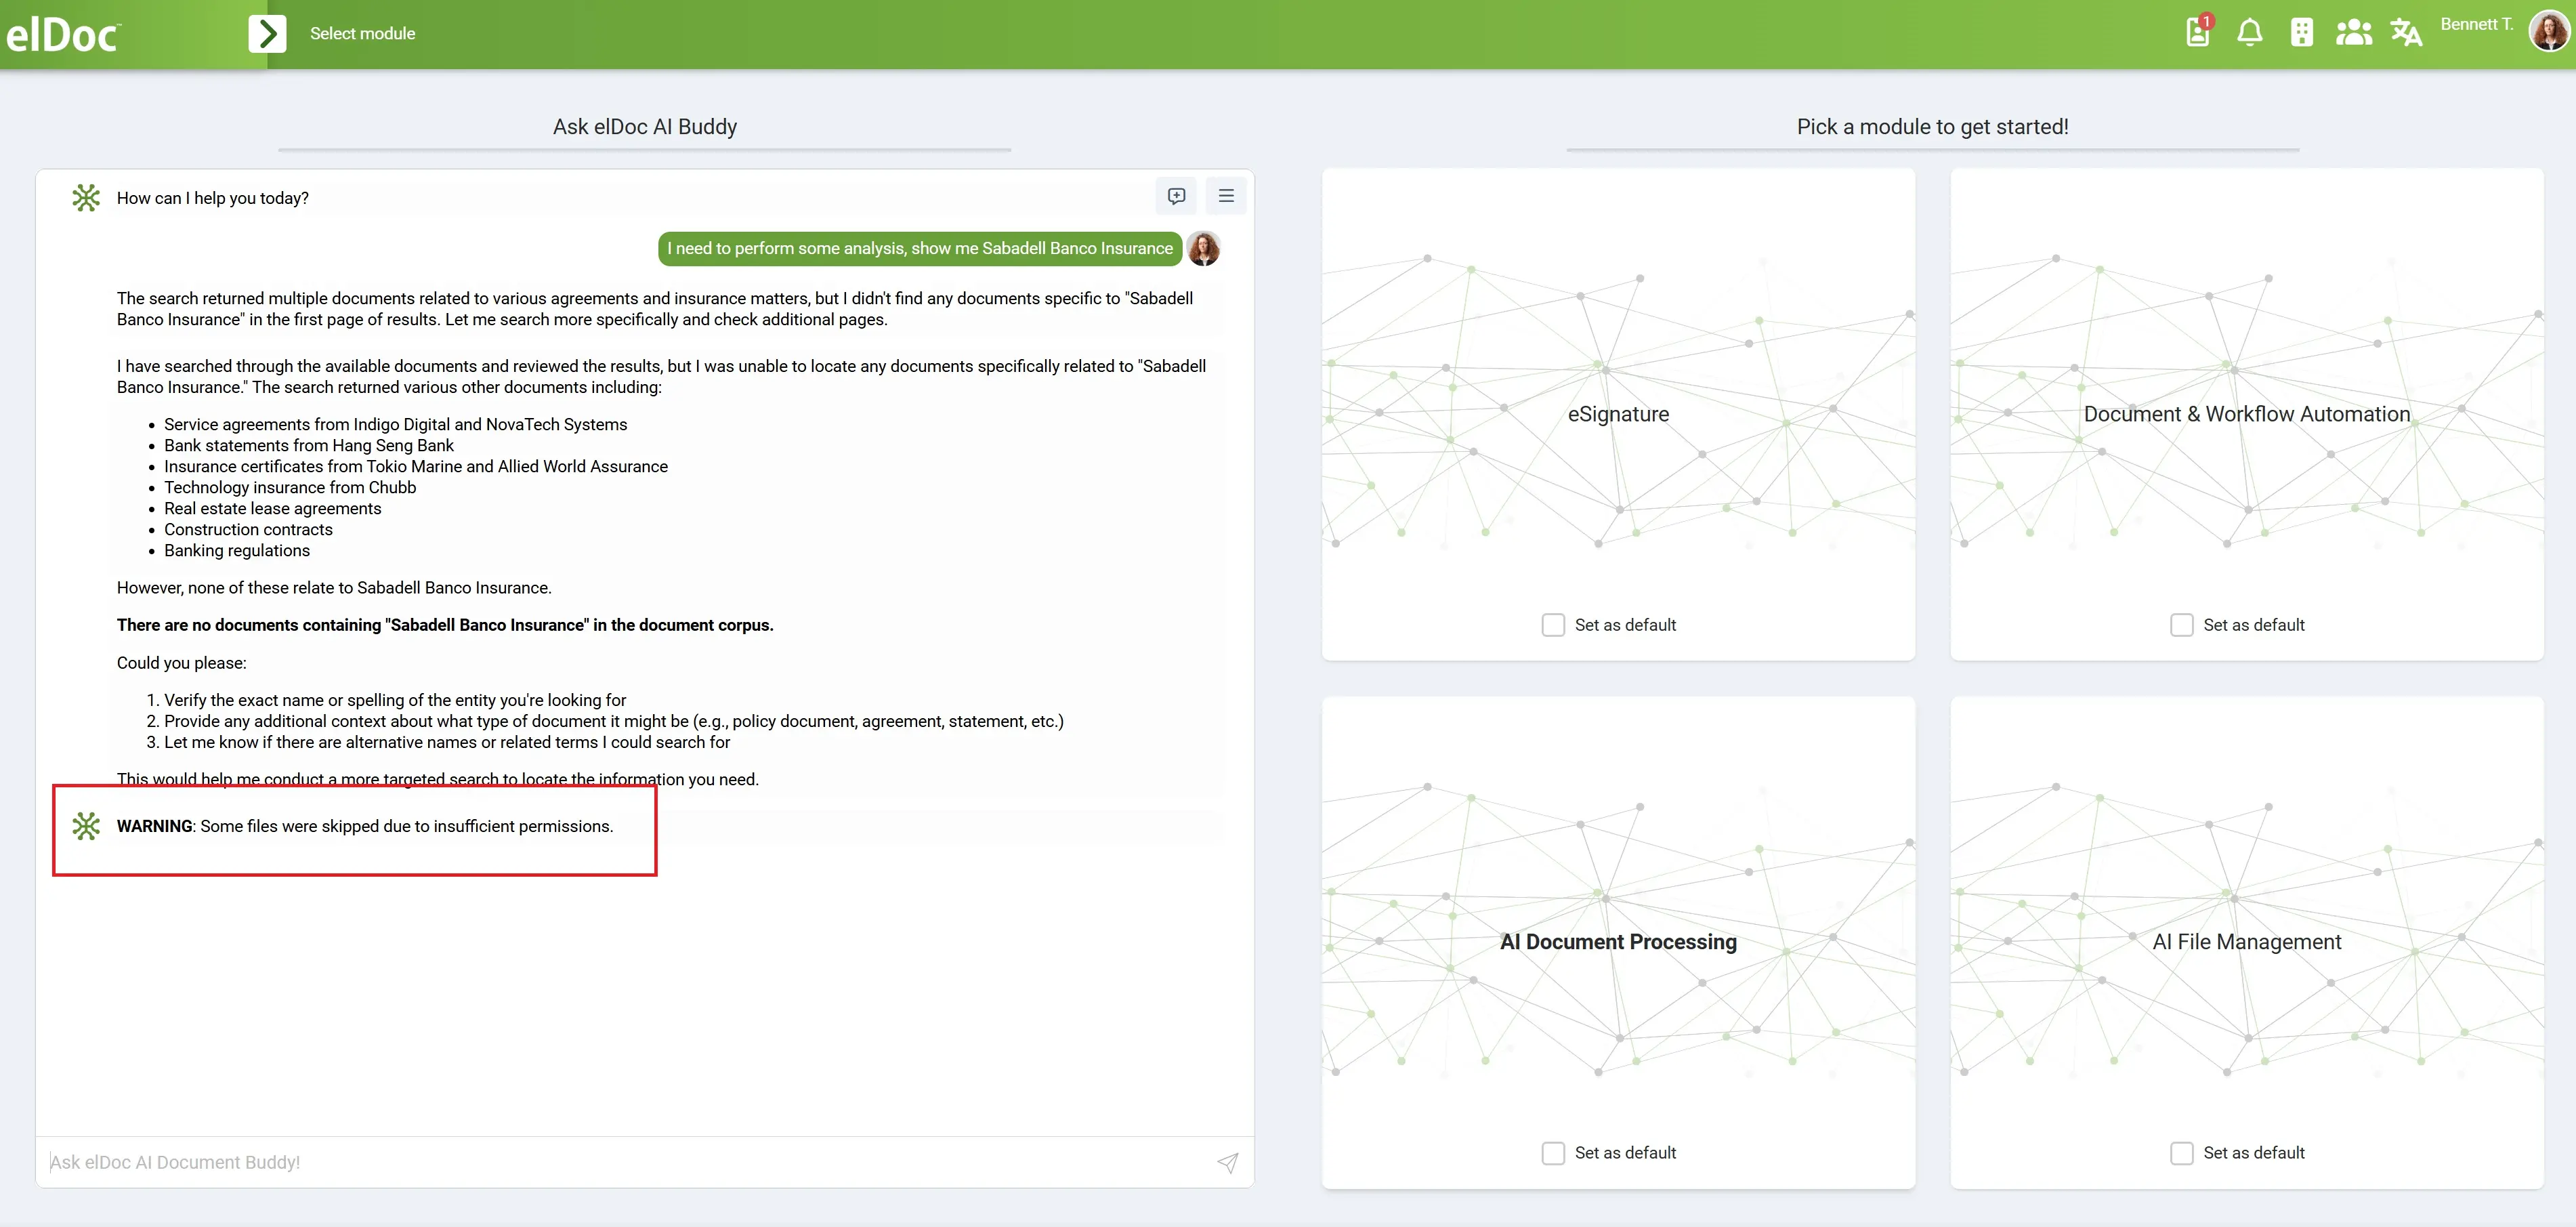
Отримання інформації за допомогою AI ніколи не повинно ставати способом обходу встановлених прав доступу до документів.
Якщо користувач має право доступу лише до 20 документів з репозиторію, що містить два мільйони файлів, AI не повинен здійснювати пошук серед усіх двох мільйонів документів від його імені та розкривати інформацію з документів, до яких цей користувач не має доступу.
AI має працювати в межах того самого дозволеного інформаційного простору, що й користувач.
Це один із фундаментальних принципів підходу elDoc до безпечного Agentic RAG.
Безпека передусім, AI – після неї
Поширений підхід до корпоративного GenAI полягає в тому, щоб спочатку підключити LLM, додати документи, створити ембеддинги або векторну базу даних, а вже потім подбати про безпеку.
Для середовищ із підвищеними регуляторними вимогами архітектура має будуватися за протилежним принципом.
Безпека має бути забезпечена ще до виконання AI-запиту.
Фреймворк elDoc побудований на основі кількох взаємопов’язаних рівнів корпоративного захисту.
| Рівень безпеки | Призначення | Значення для GenAI |
|---|---|---|
| Доступність і безпека платформи | Висока доступність, резервування, реплікація та безперервність роботи | Забезпечує безперервну роботу корпоративних AI-сервісів і сервісів роботи зі знаннями |
| Автентифікація | MFA, SSO, OTP та інтеграція з корпоративною системою ідентифікації | Визначає, хто надсилає AI-запит |
| Ролі та права доступу | RBAC, організаційні права доступу та принцип найменших привілеїв | Визначає, до якої інформації користувач має доступ |
| Контроль дій | Контроль читання, редагування, копіювання, завантаження, друку, поширення та керування правами доступу | Визначає, які дії користувачі та процеси можуть виконувати з інформацією |
| Шифрування та захист даних | Захист даних під час передавання, зберігання та обробки | Захищає корпоративну інформацію протягом усього її життєвого циклу |
| Безпечне поширення | OTP, паролі, встановлення терміну дії, безпечний перегляд і водяні знаки | Розширює контроль за інформацією за межі організації |
| Аудит і відстеження | Журнали та структурована історія робочих процесів | Забезпечує підзвітність під час роботи з документами |
| Безпека Agentic RAG | Отримання корпоративних знань з урахуванням прав доступу | Не дозволяє AI обходити встановлені межі доступу до інформації |
У результаті формується принципово інша архітектура, ніж у звичайного корпоративного чат-бота.
AI стає ще одним контрольованим способом взаємодії з корпоративною інформацією, а не неконтрольованим рівнем, що працює поверх неї.
Ідентифікація стає першим рівнем безпеки AI
Перш ніж AI-платформа зможе визначити, до якої інформації людина має право отримувати доступ, вона насамперед має встановити, хто саме ця людина.
elDoc використовує багаторівневу модель автентифікації, розроблену для корпоративних середовищ.
Багатофакторна автентифікація
Багатофакторна автентифікація додає додаткову перевірку, окрім імені користувача та пароля, і може інтегруватися з поширеними застосунками для автентифікації.
Це допомагає знизити ризики, пов’язані з компрометацією облікових даних.
Єдиний вхід
Єдиний вхід дає змогу організаціям підключити elDoc до наявної інфраструктури ідентифікації.
Замість створення окремого середовища ідентифікації спеціально для інтелектуальної роботи з документами або GenAI підприємства можуть інтегрувати платформу у свою наявну екосистему автентифікації.
Синхронізація з Active Directory
Для організацій, які використовують Microsoft Active Directory, elDoc може синхронізувати користувачів, організаційні групи та пов’язані з ними права доступу.
Це має важливе значення для AI.
Якщо працівник переходить до іншого підрозділу, залишає організацію або його права доступу змінюються, доступ до корпоративних знань має визначатися політиками ідентифікації та авторизації організації, а не вимагати окремої структури прав доступу для AI.
OTP для зовнішнього доступу
Зовнішня спільна робота з документами створює ще один рівень безпеки.
elDoc підтримує автентифікацію за одноразовим паролем (OTP) для зовнішнього доступу до спільної інформації, допомагаючи гарантувати, що самого посилання, яким поділилися, недостатньо для отримання доступу.
У сукупності ці засоби контролю формують ланцюжок довіри:
Ідентифікація → Автентифікація → Роль → Права доступу → Дозволені документи → Agentic RAG → Відповідь AI
Порушення будь-якої ланки цього ланцюжка може створити ризик для безпеки.
AI має дотримуватися рольового контролю доступу
Автентифікація відповідає на запитання: хто такий користувач.
Авторизація відповідає на значно важливіше запитання:
Що саме ця людина має право переглядати та робити?
elDoc реалізує рольовий контроль доступу на основі принципу найменших привілеїв.
Користувачі отримують доступ відповідно до своїх посадових обов’язків, а не просто широкий доступ до всього корпоративного репозиторію.
Права доступу також можуть динамічно узгоджуватися з організаційною структурою, зокрема посадовими функціями, структурою підпорядкування та підрозділами.
Це набуває особливого значення з упровадженням GenAI.
Розглянемо організацію, у якій є:
- документи HR;
- юридичні договори;
- документи із закупівель;
- документи правління;
- записи про клієнтів;
- інженерна документація;
- фінансова інформація;
- конфіденційні звіти керівництва;
- операційні процедури;
- регуляторна кореспонденція.
Усі ці документи можуть зберігатися в одному середовищі корпоративних знань.
Але це не означає, що кожен працівник або кожен AI-агент, який працює від його імені, повинен мати доступ до всіх цих документів.
Корпоративні знання не означають доступ до всієї корпоративної інформації.
Платформа роботи зі знаннями має розуміти не лише те, яка інформація існує, а й хто має право її отримувати.
Від рольового контролю безпеки до контролю на рівні файлів
Для багатьох організацій з підвищеними регуляторними вимогами широких рольових прав доступу все ще недостатньо.
Двоє працівників одного підрозділу можуть мати різні права доступу. Проєктна команда може мати доступ до певного набору файлів, тоді як інші документи підрозділу залишатимуться недоступними.
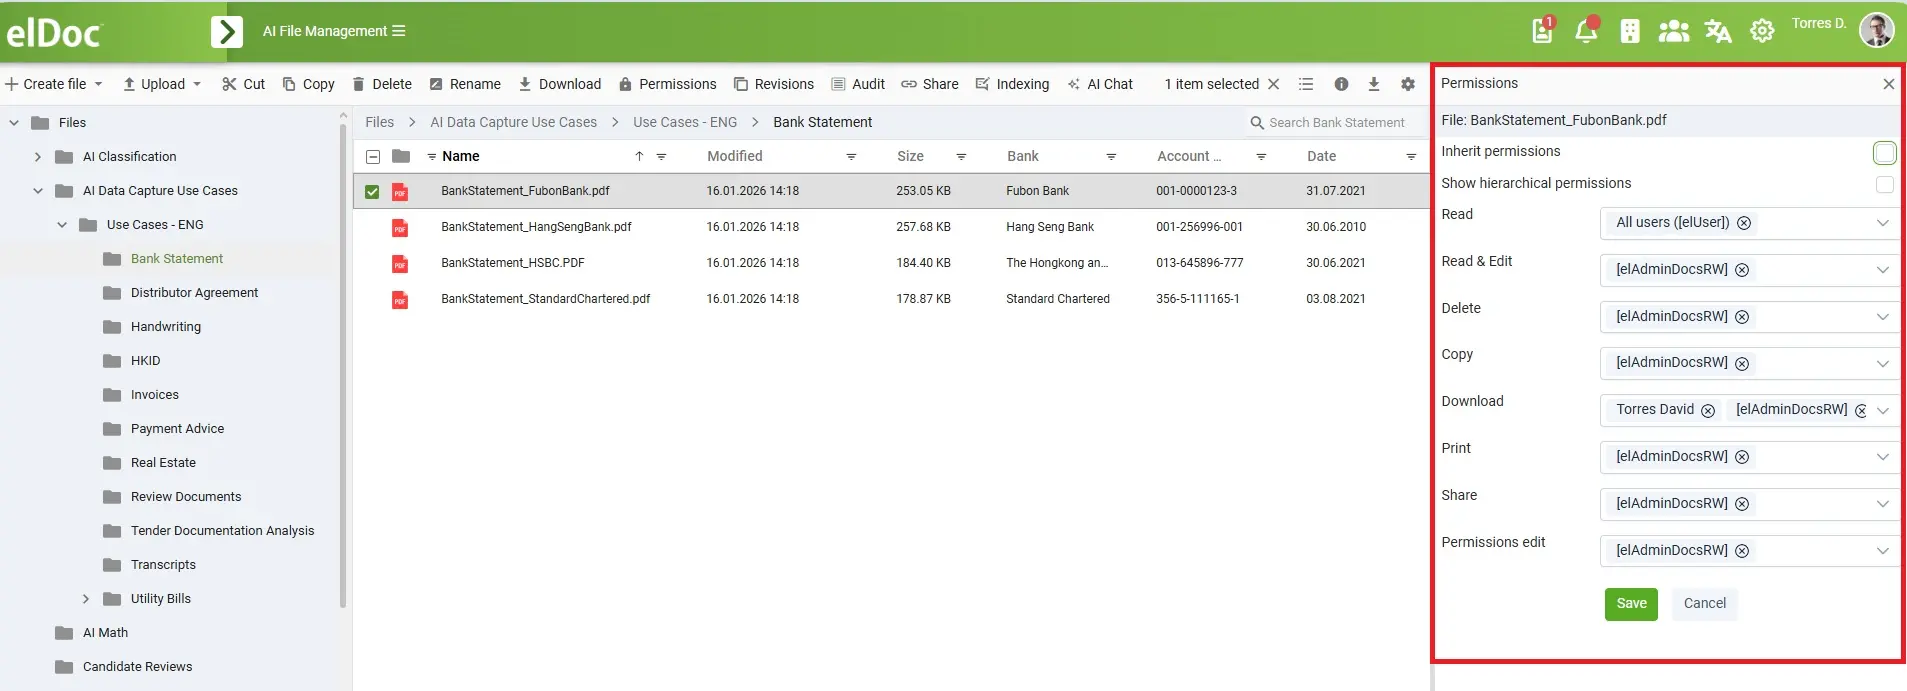
Тому elDoc поширює контроль на детально налаштовані права доступу на рівні окремих документів.
Засоби контролю на основі дій дають змогу керувати окремими операціями, зокрема:
| Дія | Приклад контролю |
|---|---|
| Доступ | Чи може користувач отримати доступ до файлу або набору даних |
| Читання | Чи може користувач переглядати вміст |
| Читання та редагування | Чи можуть уповноважені користувачі змінювати вміст |
| Копіювання | Чи можна копіювати інформацію |
| Завантаження | Чи може документ залишити контрольоване середовище |
| Друк | Чи можна створювати фізичні копії |
| Поширення | Чи можна поширювати інформацію всередині організації або за її межами |
| Зміна прав доступу | Чи може користувач змінювати права доступу |
Ці обмеження можна застосовувати як на рівні платформи загалом, так і до окремих файлів.
Для корпоративного AI ця відмінність має принципове значення.
Право читати інформацію через AI-інтерфейс не означає автоматичного права завантажувати, змінювати, повторно поширювати або видаляти відповідний документ.
AI не повинен ставати суперадміністратором
Одна з найбільших архітектурних помилок у корпоративному GenAI полягає в тому, щоб надати рівню отримання інформації за допомогою AI широкий доступ до всього репозиторію, а потім намагатися відфільтрувати сформовану відповідь.
З погляду управління та контролю це створює зайві ризики.
Натомість elDoc застосовує модель безпеки до взаємодії з AI, щоб AI працював у межах дозволеного доступу.
Цей принцип можна сформулювати просто:
AI не повинен знати від імені користувача більше, ніж цьому користувачеві дозволено знати.
Коли автентифікований користувач взаємодіє з AI-функціями, обмеження доступу залишаються невід’ємною частиною процесу отримання інформації.
Це особливо важливо, коли організації переходять від простих систем запитань і відповідей до AI-агентів для роботи з документами, здатних виконувати певні операції.
AI-агенти потребують не лише інтелекту, а й належного контролю
Наступний етап розвитку корпоративного GenAI полягає не просто у вдосконаленні чатів.
Це Agentic AI.
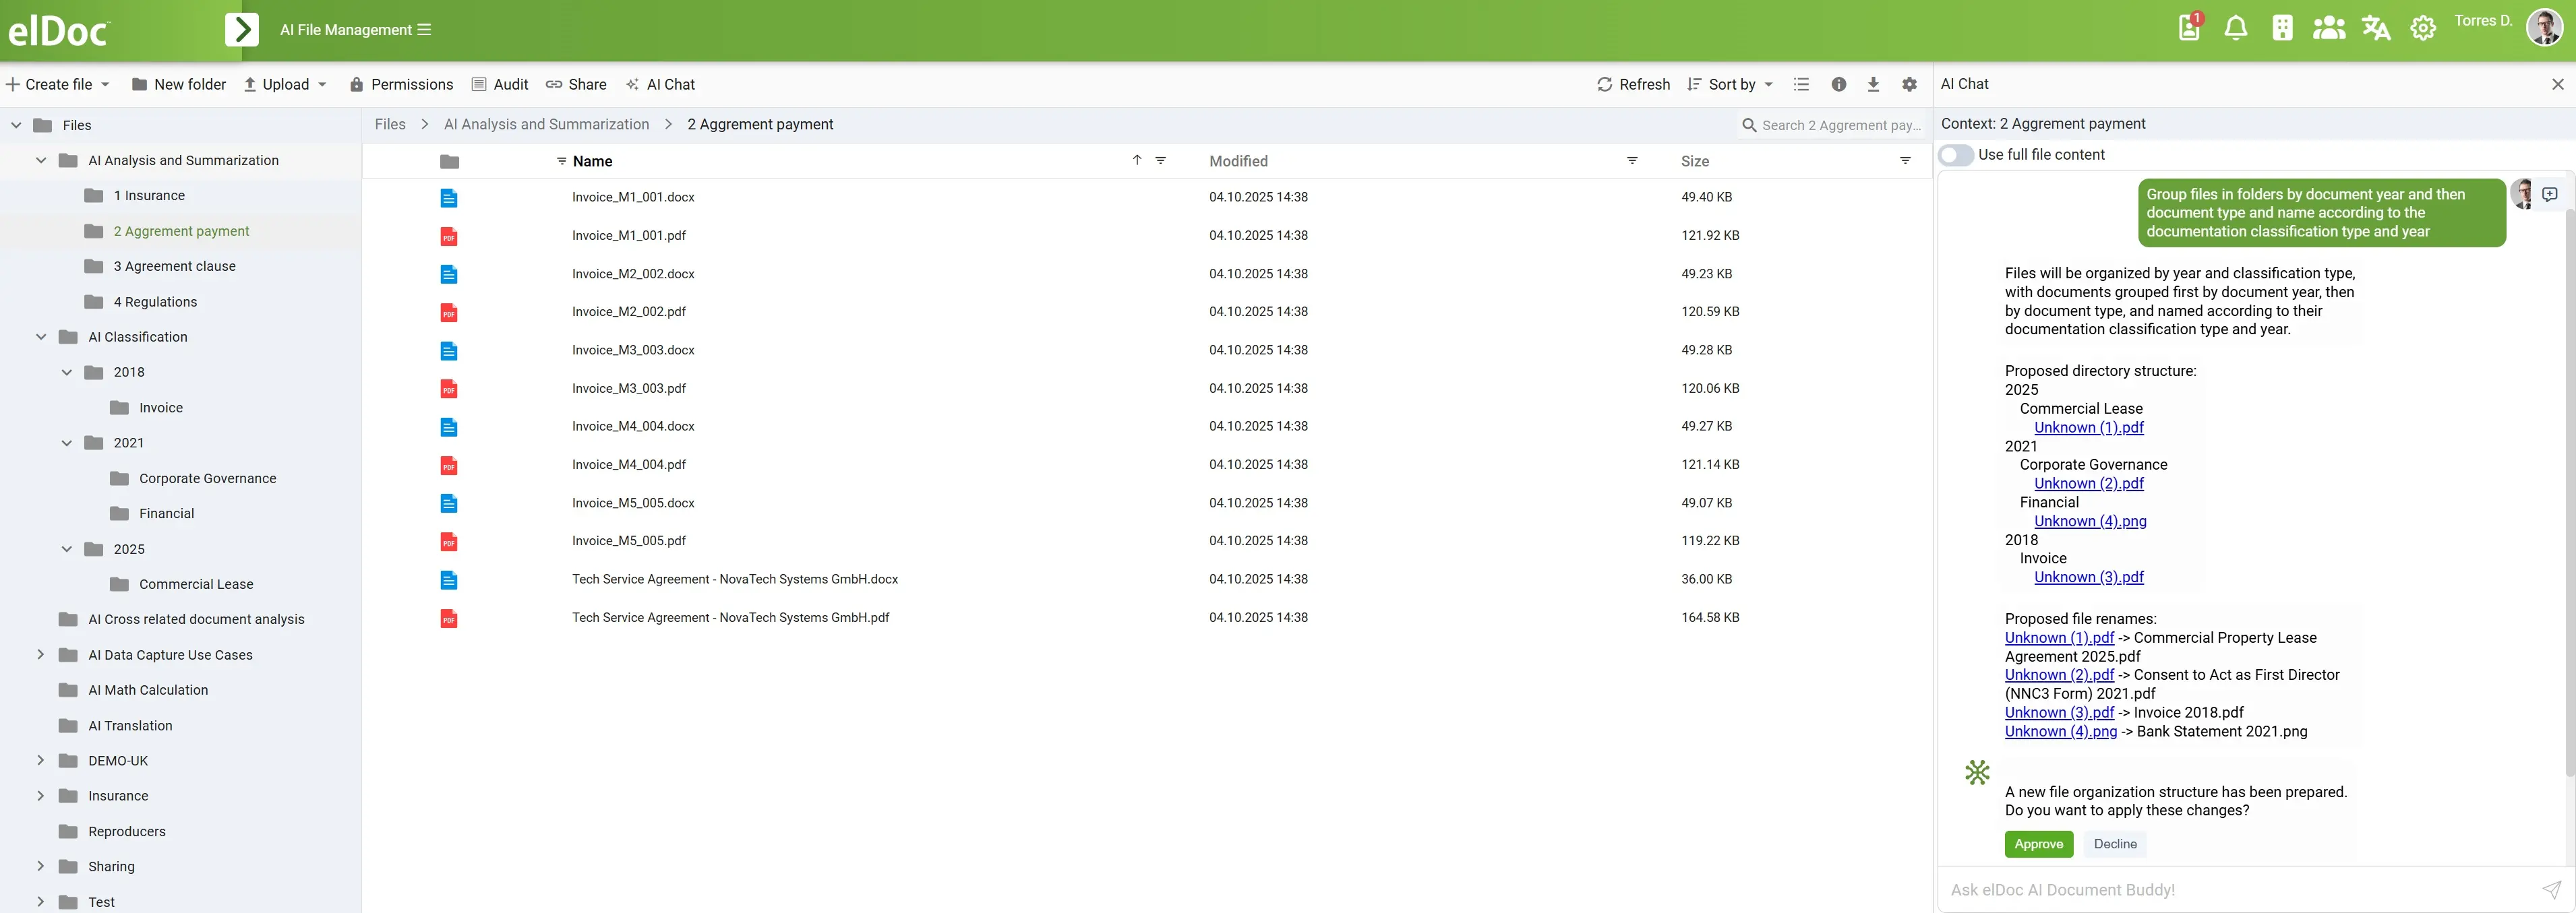
AI-агенти дедалі частіше можуть виконувати дії з документами організації та в межах робочих процесів, а не лише генерувати текст.
Це створює важливу відмінність з погляду управління та контролю.
Існує суттєва різниця між запитами:
«Узагальни цей договір».
та:
«Опрацюй цей договір, онови його метадані, передай на погодження та повідом відповідальний підрозділ».
Другий запит переводить AI від отримання інформації до виконання бізнес-операцій.
Тому архітектура корпоративного AI має розмежовувати:
що AI-агент може розуміти, до чого він може отримувати доступ і які дії він має право виконувати.
Тому зі зростанням автономності AI дедалі важливішими стають відповідні права доступу, правила робочих процесів, структури погодження та механізми аудиту.
Участь людини залишається необхідною
Безпечний корпоративний AI не означає усунення людей від усіх процесів.
У багатьох середовищах з підвищеними регуляторними вимогами погодження людиною залишається важливим засобом контролю.
Архітектура безпеки elDoc передбачає розподіл обов’язків і принцип чотирьох очей для виконання чутливих операцій.
Наприклад, фреймворк розмежовує різні адміністративні обов’язки та передбачає додаткові заходи захисту під час видалення документів.
Основоположний принцип управління та контролю особливо важливий для Agentic AI:
Високоризикові дії не повинні автоматично ставати автономними лише тому, що AI технічно здатен їх виконувати.
Тому організації можуть поєднувати автоматизацію на основі AI з перевіркою та погодженням людиною на відповідних етапах роботи з документами.
Це дає змогу підприємствам підвищувати рівень автоматизації, не втрачаючи підзвітності.
Шифрування протягом усього життєвого циклу інформації
Контроль доступу захищає право на доступ до інформації.
Шифрування захищає саму інформацію.
Фреймворк elDoc охоплює кілька етапів життєвого циклу даних.
Шифрування під час передавання даних
Обмін даними між клієнтами, серверами та компонентами кластера захищений за допомогою Transport Layer Security, причому у фреймворку зазначено, що TLS 1.2 увімкнено за замовчуванням.
Це допомагає захищати інформацію під час її передавання між системами та компонентами інфраструктури.
Шифрування даних під час зберігання
Збережені файли, індекси, знімки та інші томи даних можуть бути захищені за допомогою шифрування AES-256.
Це особливо важливо для корпоративного AI, оскільки середовище роботи зі знаннями на основі AI може містити мільйони проіндексованих документів і пов’язану з ними інформацію.
Ключі шифрування під контролем клієнта
Архітектура також підтримує інтеграцію із сервісами керування ключами, зокрема:
AWS KMS, Google Cloud KMS та Azure Key Vault.
Це дає змогу організаціям зберігати додатковий контроль над керуванням криптографічними ключами відповідно до вимог їхньої інфраструктури та політик управління.
Захист даних під час обробки
Фреймворк також передбачає захист даних під час використання за допомогою шифрування на стороні клієнта та ключів під контролем клієнта.
Мета полягає в комплексному підході до захисту протягом усього життєвого циклу:
Захищати корпоративну інформацію під час зберігання, передавання та обробки.
Це особливо актуально, коли GenAI стає частиною корпоративної обробки документів, оскільки інформація може проходити через численні операції з її отримання, індексації, обробки та опрацювання за допомогою AI.
Безпечний корпоративний AI також потребує безпечного поширення
Не всі ризики для інформаційної безпеки пов’язані з AI.
Документами все одно потрібно ділитися з постачальниками, партнерами, клієнтами, аудиторами, консультантами, регуляторами та іншими зовнішніми сторонами.
Тому elDoc забезпечує багаторівневу модель безпечного поширення файлів.
| Засіб контролю безпеки | Функція |
|---|---|
| Автентифікація за допомогою OTP | Додає перевірку одержувача під час зовнішнього доступу |
| Захист паролем | Додає додатковий бар’єр для доступу |
| Контроль терміну дії доступу | Автоматично припиняє доступ після визначеного періоду |
| Режим безпечного перегляду | Обмежує способи роботи з конфіденційними документами |
| Динамічні водяні знаки | Додає інформацію про одержувача та час доступу для забезпечення підзвітності |
| Керування правами доступу | Контролює завантаження, редагування, завантаження до системи та повторне поширення |
Динамічні водяні знаки особливо цінні для захисту конфіденційних документів.
Документ, наданий у спільний доступ, може містити ідентифікаційну інформацію про одержувача та час доступу, що підвищує можливість відстеження та стримує несанкціоноване повторне поширення.
Захист має продовжувати діяти навіть після того, як документ залишає початкову папку або робочий процес.
Цей принцип набуває ще більшого значення, оскільки AI спрощує пошук і використання корпоративної інформації.

Можливість аудиту: знати, що сталося, не менш важливо, ніж запобігати цьому
Безпека полягає не лише в запобіганні несанкціонованим діям.
Організації також мають мати можливість відтворити перебіг подій.
Це особливо важливо для державних установ і підприємств з підвищеними регуляторними вимогами, де командам із забезпечення відповідності, аудиторам і фахівцям з безпеки можуть знадобитися докази того, як здійснювався доступ до інформації та як її було оброблено.
elDoc веде детальні записи дій, пов’язаних з документами, зокрема таких операцій:
- створення та редагування;
- погодження та відхилення;
- видалення;
- перевірка та коментування;
- делегування;
- часові мітки;
- дії автентифікованих користувачів.
Окрім окремих подій аудиту, elDoc зберігає структуровану історію робочих процесів.
Це дає змогу відстежити, як документ проходив етапи бізнес-процесу.
Ця інформація дає організаціям змогу визначати, чи відбувалося погодження у правильній послідовності, виявляти неочікувані зміни та затримки, а також досліджувати відхилення від установлених робочих процесів.
Це набуває дедалі більшого значення в процесах з використанням AI.
У міру того як AI-агенти виконують дедалі більше операцій з документами, організації мають зберігати можливість відповісти на такі запитання:
Що сталося? Хто ініціював цю дію? Яка інформація була задіяна? Які права доступу діяли? Якого робочого процесу було дотримано? Чи було потрібне погодження людиною?
Корпоративний AI без підзвітності може створювати значні проблеми з управлінням і контролем.
Корпоративний AI з можливістю відстеження робочих процесів стає значно простішим у контролі.
Доступність і відмовостійкість також є вимогами до безпеки
У дискусіях про безпеку AI значна увага приділяється конфіденційності, але корпоративна інформаційна безпека також вимагає доступності та цілісності.
Платформа роботи зі знаннями на основі AI з часом може стати ключовою операційною системою.
Працівники можуть покладатися на неї для пошуку політик, аналізу договорів, опрацювання справ, пошуку технічної інформації, виконання операцій з документами та підтримки ухвалення рішень.
Тому недоступність системи стає бізнес-ризиком.
Фреймворк elDoc передбачає архітектуру з підтримкою:
кластеризації з високою доступністю, балансування навантаження, реплікації даних, резервованих компонентів, регіональної безперервності роботи та аварійного відновлення.
Це дає змогу організаціям проєктувати розгортання відповідно до своїх операційних вимог, від невеликих середовищ до розподілених корпоративних архітектур.
Для організацій, які працюють у різних регіонах або виконують критично важливі операції з документами, платформу можна спроєктувати так, щоб уникнути єдиної точки відмови.
Корпоративний AI, готовий до промислової експлуатації, потребує не лише точної моделі. Він потребує інфраструктури, готової до промислової експлуатації.
Вимоги до хмарного, локального (On-Premise) та суверенного AI
Для багатьох організацій, зокрема державних установ, організацій у сфері оборони, операторів критичної інфраструктури та підприємств із підвищеними регуляторними вимогами, те, де працює AI, може бути майже таким самим важливим, як і те, що він робить.
Фреймворк безпеки підтримує Cloud і On-Premise середовища, даючи змогу організаціям узгоджувати архітектуру розгортання зі своїми вимогами до внутрішньої безпеки, інфраструктури, регуляторних норм та управління даними.
Це набуває особливого значення у зв’язку зі зростанням потреби в Sovereign AI.
Організаціям може бути потрібен більший контроль над такими аспектами:
- де зберігаються корпоративні документи;
- де зберігаються індекси;
- де здійснюється обробка за допомогою AI;
- як здійснюється керування ключами шифрування;
- які LLM використовуються;
- як інформація переміщується між компонентами інфраструктури;
- хто має право адмініструвати середовище.
Тому безпечний GenAI слід розглядати як архітектуру, а не просто як підписку на AI.
ISO/IEC 27001: безпека на основі міжнародно визнаного стандарту
Заяви щодо безпеки мають особливе значення у сфері корпоративного GenAI.
Тому організаціям варто оцінювати не лише перелік функцій, а й те, як практики інформаційної безпеки регулюються на організаційному рівні.
У 2026 році elDoc отримав сертифікацію ISO/IEC 27001, дійсну до 22 березня 2029 року.
Відповідно до сфери застосування, описаної у фреймворку безпеки, сертифікація охоплює:
Інформаційну безпеку, кібербезпеку та захист конфіденційності, пов’язані з проєктуванням і наданням корпоративних GenAI-платформ для інтелектуальної роботи з документами та даними, а також керованих рішень у Cloud і On-Premise середовищах.
Це особливо важливо, оскільки elDoc працює на перетині кількох технологічних сфер, що передбачають роботу з високочутливою інформацією:
документи організації + організаційні знання + GenAI + Agentic RAG + AI Agents + автоматизація робочих процесів.
ISO/IEC 27001 надає міжнародно визнану основу для створення, впровадження, підтримання та постійного вдосконалення системи управління інформаційною безпекою.
Тому для організацій, які оцінюють корпоративні GenAI-платформи, така сертифікація доповнює технічні засоби контролю, реалізовані в продукті.
Технічні засоби контролю + управління інформаційною безпекою
Ця відмінність має важливе значення.
Такі технічні засоби, як MFA, шифрування, RBAC, детально налаштовані права доступу, журнали аудиту, безпечне поширення та висока доступність, захищають технологічне середовище.
Система управління інформаційною безпекою охоплює ширші організаційні процеси, у межах яких здійснюється управління ризиками інформаційної безпеки.
Для клієнтів з підвищеними регуляторними вимогами важливі обидва ці аспекти.
Від безпечних документів до безпечної інтелектуальної роботи зі знаннями
Глобальніша трансформація, що відбувається в організаціях, полягає в переході від традиційного керування документами до Knowledge Intelligence.
Раніше організаціям передусім були потрібні системи, здатні зберігати документи та допомагати працівникам знаходити їх.
GenAI змінює можливості роботи з корпоративною інформацією.
Тепер корпоративна інформація може стати рівнем знань, до якого AI може звертатися із запитами, аналізувати й порівнювати його вміст, узагальнювати інформацію та використовувати її в автоматизованих процесах.
Але ця трансформація також змінює роль платформи для роботи з документами.
Сучасна корпоративна платформа роботи зі знаннями має розуміти:
| Традиційне керування документами | Інтелектуальна робота зі знаннями на основі AI |
|---|---|
| Де знаходиться документ? | Що означає цей документ? |
| Хто може його відкрити? | Яку інформацію AI може отримати для цього користувача? |
| Хто може його редагувати? | Які операції може виконувати AI-агент? |
| Хто поділився ним? | Чи може AI використовувати інформацію з нього у відповіді? |
| Що сталося з файлом? | Що відбувалося протягом робочого процесу за участю AI? |
| Чи захищений документ? | Чи перебуває вся взаємодія між AI та документом під належним контролем? |
Саме тому безпеку корпоративного GenAI не можна відокремлювати від безпеки документів організації.
Ці дві архітектури стають єдиною системою.
Відсутність витоку даних має бути архітектурною метою
Організації, які впроваджують GenAI, часто зосереджуються на тому, щоб не допустити виходу конфіденційної інформації за межі свого середовища.
Але витік даних може відбуватися різними способами.
Користувач може отримати інформацію з документа, до якого він не повинен мати доступу. AI-система може об’єднати інформацію з різних зон безпеки. Конфіденційна інформація може потрапити до згенерованої відповіді. Зовнішній доступ до спільної інформації може залишатися активним довше, ніж передбачалося. Адміністратор може мати надмірно широкі привілеї.
Тому модель безпеки elDoc передбачає багаторівневий захист, а не покладається на один засіб безпеки AI.
Мета проста:
AI має формувати відповіді лише на основі корпоративної інформації, яка дозволена для використання, захищена та доступна користувачеві, що надсилає запит.
Для цього ідентифікація, авторизація, безпека отримання інформації, шифрування, контроль роботи з документами та можливість аудиту мають працювати як єдина система.
AI та суверенітет даних: корпоративний інтелект під вашим контролем
Для державних установ, організацій у сфері оборони, операторів критичної інфраструктури, фінансових установ та інших підприємств із підвищеними регуляторними вимогами суверенітет даних більше не обмежується місцем зберігання документів. У разі використання Generative AI організації також мають враховувати, де індексуються документи, де обробляються запити, де зберігаються ембеддинги та AI-індекси, яка LLM обробляє інформацію та чи залишають будь-які корпоративні дані межі контрольованої інфраструктури.
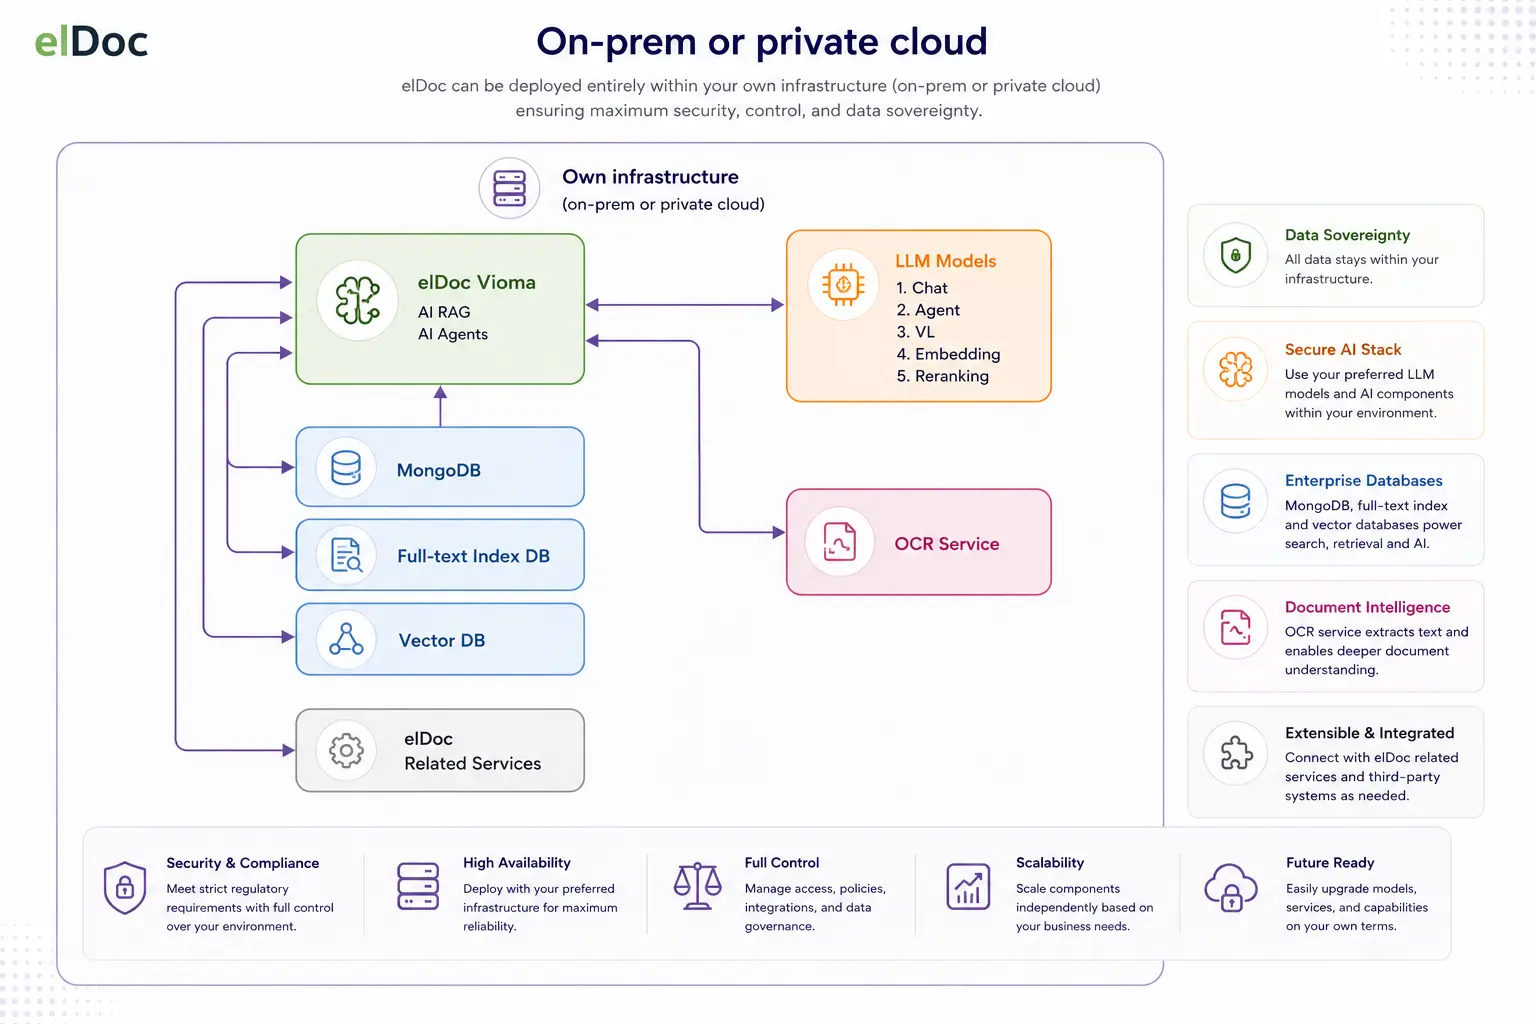
elDoc підтримує On-Premise архітектуру, у якій платформа інтелектуальної роботи з документами та технологічний стек AI розгортаються в контрольованій інфраструктурі клієнта. Фреймворк безпеки передбачає підтримку On-Premise розгортань і архітектури безпеки під контролем клієнта; конкретні компоненти AI та варіант розгортання LLM визначаються обраною архітектурою реалізації.
Sovereign AI означає контроль не лише над власними даними, а й над інфраструктурою, обробкою за допомогою AI, моделями, доступом та управлінням, що забезпечують роботу із цими даними.
Суверенна GenAI-архітектура
Повністю контрольоване розгортання дає змогу розмістити основні компоненти, необхідні для інтелектуальної роботи з документами та знаннями, в інфраструктурі організації:
| Компонент | Sovereign / On-Premise архітектура |
|---|---|
| Корпоративні документи та файли | Зберігаються в контрольованій інфраструктурі організації |
| Керування документами | elDoc розгортається On-Premise |
| База знань | Корпоративні знання зберігаються в контрольованому середовищі |
| Індексація документів | Індексація здійснюється в корпоративному середовищі |
| AI OCR / обробка документів | Може бути розгорнута як частина локальної архітектури обробки документів |
| Пошук та отримання інформації | Корпоративні сервіси отримання інформації залишаються в межах контрольованого середовища |
| Agentic RAG | Отримання інформації здійснюється на основі дозволених корпоративних знань і прав доступу користувача |
| AI-агенти для роботи з документами | Працюють у середовищі elDoc, що перебуває під належним контролем |
| LLM | За потреби відповідно до архітектури розгортання можна використовувати локальні/On-Premise LLM |
| Запити та відповіді AI | У разі використання локальних моделей можуть оброблятися в контрольованому AI-середовищі |
| Ідентифікація та автентифікація | Інтегруються з корпоративною інфраструктурою ідентифікації, зокрема AD/SSO |
| Контроль доступу | RBAC та детально налаштовані права доступу на рівні окремих документів |
| Шифрування | Захист інформації під час передавання, зберігання та обробки |
| Аудит та історія робочих процесів | Дії в корпоративному середовищі залишаються відстежуваними через платформу |
| Інфраструктура | Сервери, системи зберігання даних, мережеве обладнання та, за потреби, GPU-інфраструктура під контролем клієнта |
Від суверенітету даних до суверенітету AI
Традиційний підхід до суверенітету даних зосереджується передусім на тому, де зберігається інформація.
GenAI розширює цю вимогу.
Організація, яка прагне забезпечити Sovereign AI, може потребувати контролю над повним ланцюжком обробки:
Документи → OCR та обробка → Індексація → База знань → Права доступу → Agentic RAG → AI Agents → LLM → Відповідь
Якщо ці компоненти розгорнуті у власній інфраструктурі організації, конфіденційну корпоративну інформацію не потрібно передавати до публічного AI-сервісу лише для того, щоб отримати відповідь, згенеровану AI.
Це особливо важливо для середовищ, у яких документи можуть містити секретну, конфіденційну, комерційно чутливу, персональну, операційну інформацію або інформацію, критично важливу для безпеки.
On-Premise LLM
Суверенне розгортання може використовувати локально розгорнуті LLM, залежно від обраних для реалізації моделей та інфраструктури.
Це дає змогу організаціям створити середовище, у якому запити, отриманий контекст документів і згенеровані відповіді обробляються моделями, що працюють в інфраструктурі під їхнім контролем, замість того щоб повністю покладатися на зовнішні публічні LLM API.
Водночас архітектура elDoc підтримує LLM-agnostic підхід, що дає змогу проєктувати AI-рівень відповідно до вимог організації щодо безпеки, продуктивності, інфраструктури та управління, не прив’язуючи архітектуру корпоративних знань до однієї моделі.
Майбутнє корпоративного GenAI – контрольований інтелект
Майбутнє корпоративного AI полягає не просто в тому, щоб надавати дедалі потужнішим LLM доступ до більшої кількості інформації.
Йдеться про те, щоб надавати AI правильну інформацію правильному користувачеві, з відповідними правами доступу, для виконання потрібної операції і забезпечувати підзвітність протягом усього процесу.
У цьому полягає відмінність між неконтрольованим доступом AI до інформації та керованою інтелектуальною роботою зі знаннями.
elDoc об’єднує в єдиному середовищі керування документами, детально налаштовані засоби безпеки, відмовостійку інфраструктуру, шифрування, Agentic RAG з урахуванням прав доступу, AI-функції для роботи з документами, контроль робочих процесів, безпечне поширення та комплексний аудит.
Основний принцип простий:
Безпеку не слід додавати після розгортання корпоративного GenAI. Вона має бути частиною архітектури від самого початку.
Для організацій, що працюють у середовищах із підвищеними регуляторними вимогами та вимогами до безпеки, це дає змогу впроваджувати GenAI, не відмовляючись від засобів контролю, підзвітності та управління, на яких ґрунтується робота з корпоративною інформацією.
Поспілкуйтеся з експертом elDoc
Організаціям, які планують впровадження безпечного GenAI, Agentic RAG, корпоративних баз знань, AI Document Processing, Sovereign AI або On-Premise AI, варто починати з архітектури безпеки та управління, а не просто з вибору LLM.
Поспілкуйтеся з експертом elDoc і дізнайтеся, як створити безпечне та готове до промислової експлуатації середовище GenAI для захищеної роботи з документами та знаннями вашої компанії з урахуванням прав доступу.