
Безпека, управління та контроль Enterprise AI: як elDoc забезпечує керованість ШІ в корпоративному середовищі
Впровадження генеративного ШІ в корпоративному середовищі стрімко переходить від експериментів до промислової експлуатації.
Однак для державних установ, фінансових організацій, операторів критичної інфраструктури та інших регульованих організацій впровадження ШІ – це не просто підключення великої мовної моделі (LLM) до документів компанії.
Ключове питання полягає в іншому:
Як організації використовувати ШІ, не втрачаючи контролю над даними, користувачами, документами, інфраструктурою та бізнес-процесами?
Генеративний ШІ створює додатковий рівень корпоративних ризиків. Конфіденційна інформація може стати доступною неавторизованим користувачам. Атаки через prompt injection можуть бути спрямовані на маніпуляцію процесом пошуку та отримання інформації. ШІ може генерувати неточні дані, ініціювати недоречні дії або використовувати неконтрольовані ресурси. Організаціям також необхідно враховувати, де обробляються їхні дані, які ШІ-моделі мають до них доступ і як контролюються дії, згенеровані ШІ.
Система безпеки, управління та контролю elDoc для корпоративного ШІ відповідає на ці виклики, інтегруючи ШІ в наявну систему корпоративної безпеки, а не надаючи LLM повноважень самостійно визначати правила доступу та безпеки.
Принцип простий:
ШІ працює в межах правил безпеки та управління, встановлених elDoc. Він не замінює, не обходить і не визначає самостійно ці правила.
Чому для Enterprise AI недостатньо захисту лише LLM
LLM – лише один із компонентів корпоративної ШІ-архітектури.
Організаціям також потрібно контролювати ідентифікацію, автентифікацію, права доступу до документів, пошук інформації, RAG-процеси, дії ШІ, результати його роботи, інфраструктуру, життєвий цикл даних і підключення до моделей.
Ця відмінність особливо важлива, коли ШІ отримує доступ до корпоративних знань.
Уявімо організацію, у якій зберігаються мільйони документів у HR, юридичному, фінансовому та операційному підрозділах, а також у керівництва. Водночас конкретний працівник може мати законний доступ лише до невеликої частини цих документів.
Підключення ШІ-моделі до всього сховища без корпоративного рівня авторизації створює очевидний ризик для безпеки.
elDoc використовує інший архітектурний підхід.
Базова LLM не визначає самостійно, до якої корпоративної інформації може отримати доступ користувач. Перш ніж передати інформацію ШІ, elDoc перевіряє, чи має автентифікований користувач відповідні права доступу.
Це забезпечує чітке розмежування між інтелектом ШІ та корпоративними повноваженнями.
Шість ключових компонентів системи безпеки та контролю elDoc
elDoc будує корпоративну архітектуру безпеки та управління ШІ на основі шести взаємопов’язаних компонентів.
| Компонент безпеки та управління | Корпоративний контроль |
|---|---|
| 1. Доступність і безпека платформи | Відмовостійка архітектура, захист інфраструктури, моніторинг і висока доступність |
| 2. Доступ і автентифікація | MFA, SSO та автентифікований доступ до ШІ |
| 3. Ролі, дозволи та ШІ з урахуванням прав доступу | RBAC, групи, права доступу до документів і RAG з урахуванням дозволів |
| 4. Шифрування, захист даних і суверенність | Шифрування, контрольована обробка даних і гнучке розгортання ШІ, зокрема on-premise |
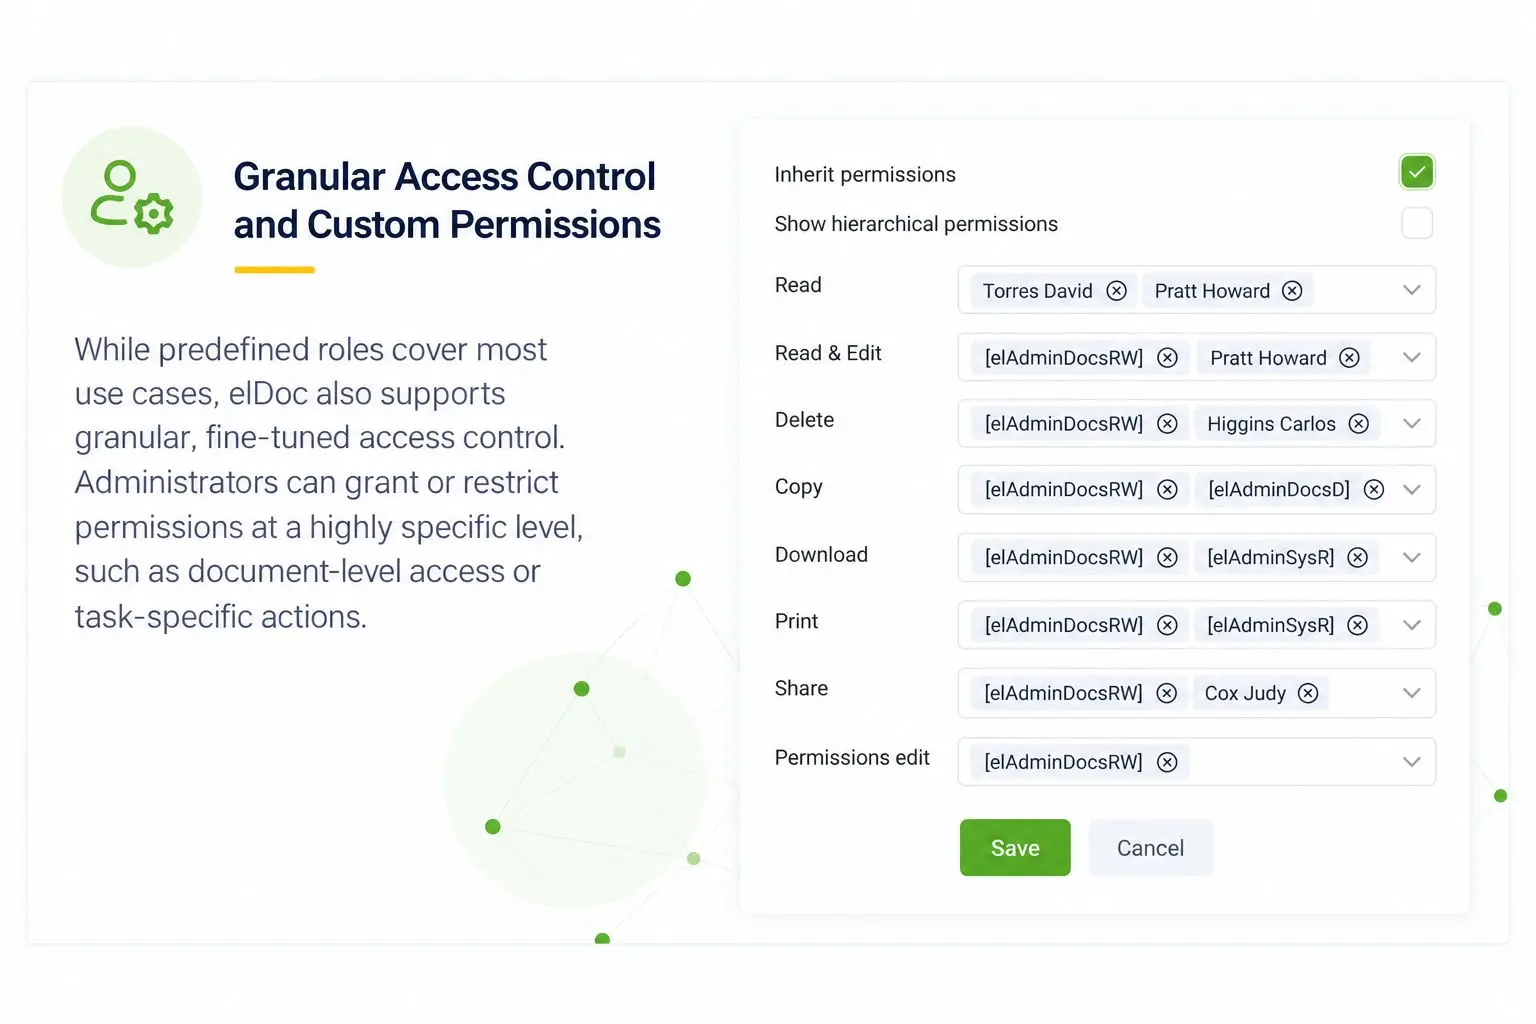
| 5. Гранульований контроль над документами | Контроль перегляду, завантаження, друку, копіювання, редагування та поширення |
| 6. Управління ШІ та відповідальне використання ШІ | Контроль автономності, HITL, відповіді на основі перевірених даних, управління моделями та контроль використання ШІ |
У сукупності ці механізми забезпечують безпеку на всьому ланцюжку взаємодії: користувачі → документи → RAG → LLM → ШІ-агенти → корпоративні дії.
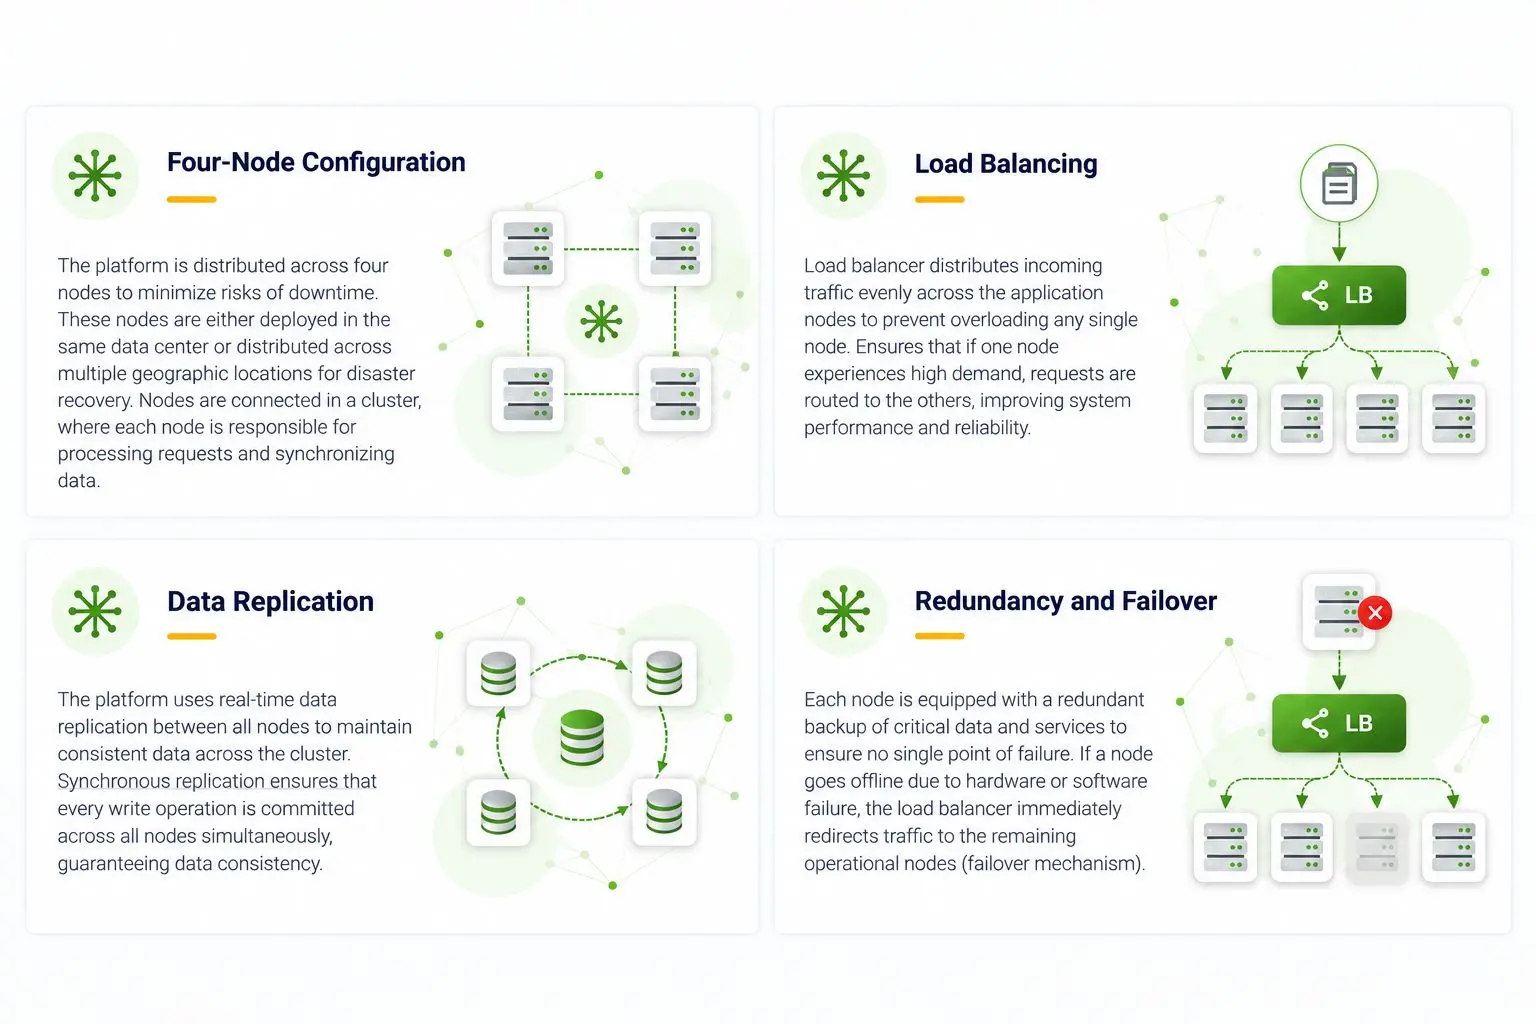
1. Безпечна та відмовостійка інфраструктура Enterprise AI
Безпека ШІ починається ще до того, як запит потрапляє до LLM.
elDoc використовує відмовостійку архітектуру, розроблену для забезпечення безпечної та безперервної роботи корпоративних сервісів для документів і ШІ.
Висока доступність, резервування, засоби захисту інфраструктури та моніторинг створюють операційну основу для корпоративного розгортання.
Це особливо важливо, коли ШІ стає частиною процесів, що активно працюють із документами. Коли працівники покладаються на ШІ для пошуку, класифікації та вилучення інформації з документів, їх перевірки й виконання операцій у робочих процесах, доступність ШІ стає складовою безперервності бізнесу.
Тому безпека має охоплювати не лише конфіденційність, а й доступність, цілісність та операційну стійкість.
2. Корпоративна автентифікація перед доступом до ШІ
ШІ не повинен ставати альтернативним шляхом обходу корпоративної автентифікації.
Доступ до elDoc може регулюватися за допомогою корпоративних механізмів автентифікації, зокрема:
- багатофакторної автентифікації (MFA);
- єдиного входу (SSO);
- авторизації користувачів;
- керування користувачами та групами;
- рольового контролю доступу (RBAC).
Користувач має пройти автентифікацію, перш ніж отримати доступ до корпоративної інформації або функцій із підтримкою ШІ.
Під час взаємодії автентифікованого працівника із ШІ всі операції й надалі виконуються в межах його наявного контексту безпеки.
Окремої «ідентичності ШІ» з необмеженим доступом до корпоративних знань не існує.
ШІ успадковує обмеження, а не привілеї.
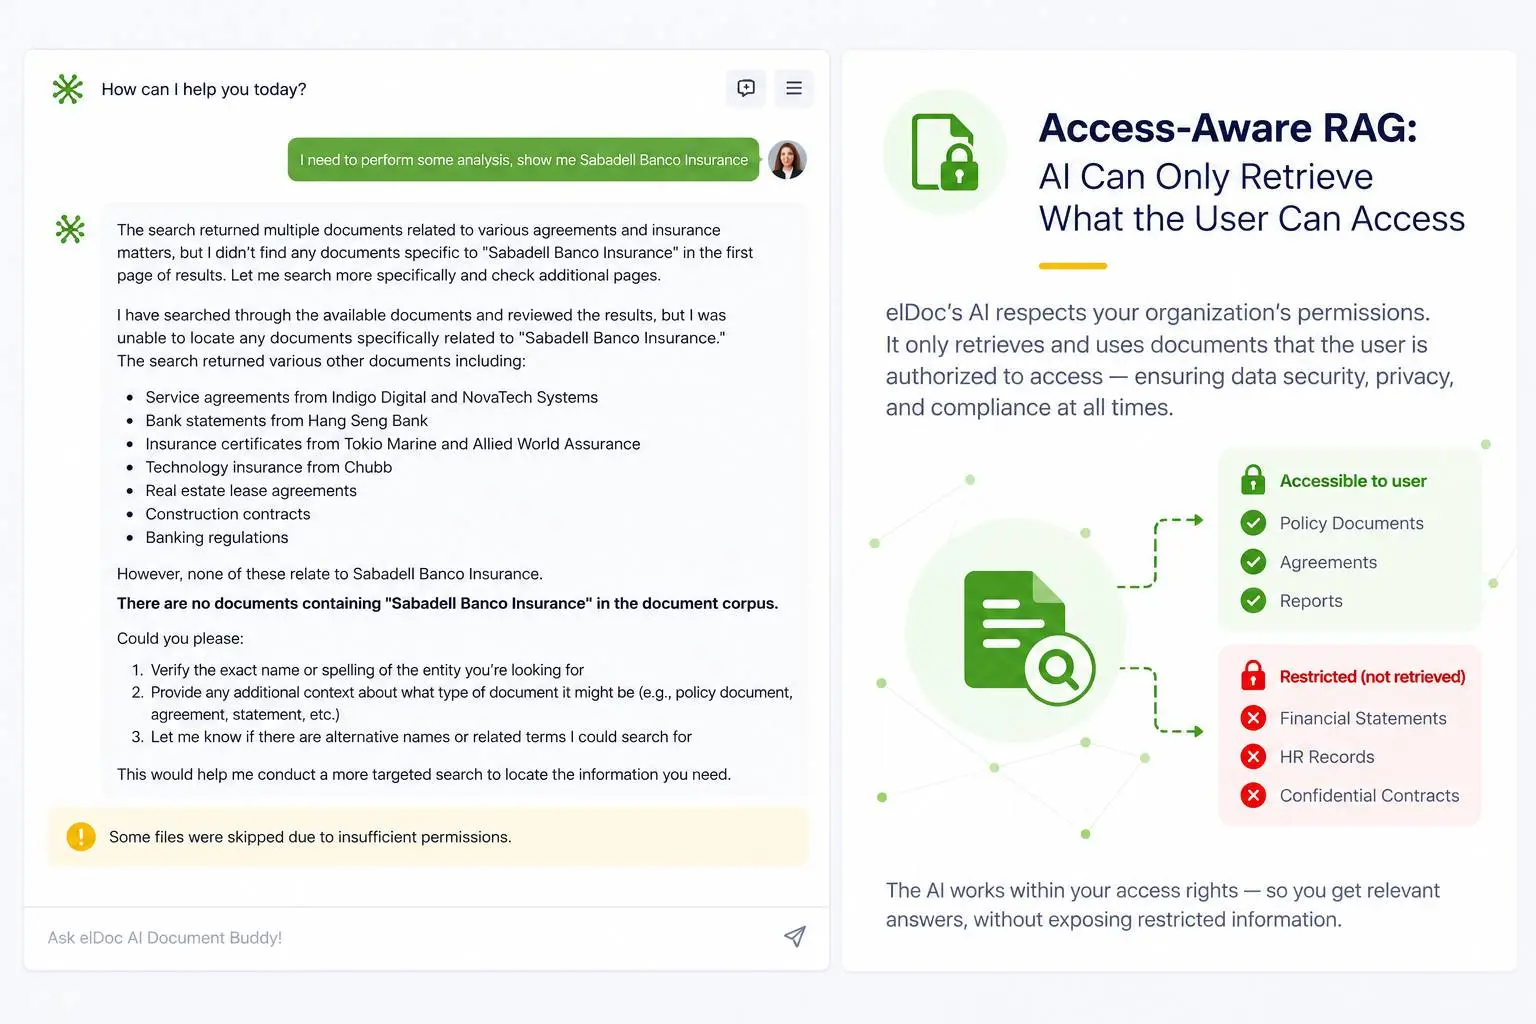
3. RAG з урахуванням прав доступу: ШІ отримує лише ту інформацію, до якої має доступ користувач
Це один із ключових механізмів контролю для корпоративного генеративного ШІ.
Традиційні RAG-рішення можуть значною мірою зосереджуватися на точності індексації та пошуку, залишаючи поза увагою фундаментальне питання:
Чи має конкретний користувач право отримувати цю інформацію?
elDoc поєднує рольовий контроль доступу, права користувачів і груп та гранульовану авторизацію на рівні документів зі своєю RAG-архітектурою.
Перш ніж вміст документа або RAG-контекст буде передано LLM, elDoc перевіряє права автентифікованого користувача.
До контексту обробки ШІ потрапляє лише інформація, до якої користувач має відповідний доступ.
Приклад
Уявімо, що корпоративне сховище знань містить:
10 000 000 документів
але працівник A має доступ лише до:
27 500 документів
Взаємодія працівника із ШІ не повинна автоматично відкривати йому семантичний доступ до всіх 10 мільйонів документів лише тому, що вони були проіндексовані.
Межі доступної ШІ інформації залишаються визначеними авторизованим інформаційним контуром працівника.
Це означає, що права доступу до документів залишаються визначальними незалежно від того, отримує користувач інформацію вручну чи через запит до ШІ.
Такий підхід також створює додатковий архітектурний захист від спроб отримати несанкціоновану інформацію за допомогою prompt injection, маніпуляцій із RAG, вразливостей векторного пошуку та інших атак, спрямованих на ШІ.
4. Захист даних і суверенність даних у ШІ
Управління корпоративним ШІ дедалі більше зводиться до простого питання:
Куди насправді потрапляють наші дані?
elDoc захищає інформацію за допомогою механізмів контрольованої обробки та шифрування, зокрема захищає дані під час передавання через безпечні TLS-канали та під час зберігання.
Однак для корпоративного ШІ цього недостатньо. Потрібен ще один вимір: суверенність даних у ШІ.
Організаціям може бути важливо контролювати не лише місце зберігання документів, а й те, де їхні:
- сховища документів;
- RAG-інфраструктура;
- векторні бази даних;
- векторні представлення;
- компоненти обробки ШІ;
- великі мовні моделі
розгортаються та функціонують.
Залежно від обраної архітектури ці компоненти можуть працювати в контрольованому середовищі, зокрема в on-premise-інфраструктурі.
Це дає змогу будувати архітектуру ШІ відповідно до регуляторних вимог, вимог кібербезпеки, особливостей інфраструктури та вимог до суверенності даних, не передаючи чутливу корпоративну інформацію зовнішнім ШІ-сервісам за замовчуванням.
Фреймворк розрахований на середовища з підвищеними вимогами до безпеки та захисту інформації, зокрема на вимоги, пов’язані з ISO 27001, GDPR та HIPAA.
5. Гранульований захист документів зберігається й після впровадження ШІ
Корпоративний документ може бути доступним працівнику, але водночас мати певні обмеження.
Наприклад, організація може дозволити користувачеві переглядати документ, але заборонити його завантаження, друк, копіювання, редагування чи поширення.
Тому elDoc забезпечує захист не лише на рівні доступу до сховища.
Гранульовані налаштування дають змогу контролювати такі операції:
| Операції з документом | Можливість контролю |
|---|---|
| Перегляд | ✓ |
| Завантаження | ✓ |
| Друк | ✓ |
| Копіювання | ✓ |
| Редагування | ✓ |
| Поширення | ✓ |
Ці механізми контролю на рівні документа залишаються чинними й після впровадження функцій ШІ.
ШІ не повинен ставати альтернативним способом обходу обмежень, установлених для вихідної інформації.
Класифікація документа та права доступу до нього залишаються визначальними під час як звичайних операцій з документами, так і роботи з ними за допомогою ШІ.
6. Управління ШІ: контроль над тим, що ШІ може робити
Безпека корпоративного ШІ – це не лише питання того, що LLM може бачити.
Дедалі важливішим стає питання, що ШІ може робити.
У міру переходу організацій від ШІ-чатів до ШІ-агентів та агентних робочих процесів ця відмінність стає критично важливою.
ШІ-система, здатна отримувати інформацію, створює один тип ризиків.
ШІ-агент, який може змінювати документи, редагувати метадані або ініціювати дії в робочих процесах, створює вже інший рівень ризику.
Тому elDoc не надає базовій LLM необмежених автономних повноважень.
Функції ШІ реалізуються через чітко визначені прикладні функції та залишаються під контролем дозволів і механізмів безпеки застосунку.
Для операцій, що змінюють дані або стан системи, перед виконанням може вимагатися підтвердження чи погодження користувача.
Це формує чітку межу контролю:
LLM може запропонувати дію. Корпоративний застосунок визначає, чи дозволена ця дія та в який спосіб її можна виконати.
Такий підхід допомагає знизити ризики, пов’язані з надмірною автономністю ШІ, маніпуляціями через промпти, ненавмисними змінами та недоречними автономними операціями.
Контроль людиною – корпоративний механізм, а не обмеження ШІ
Повна автономність не обов’язково є метою корпоративного ШІ.
У процесах з високим рівнем відповідальності організації можуть свідомо передбачати обов’язкову перевірку людиною.
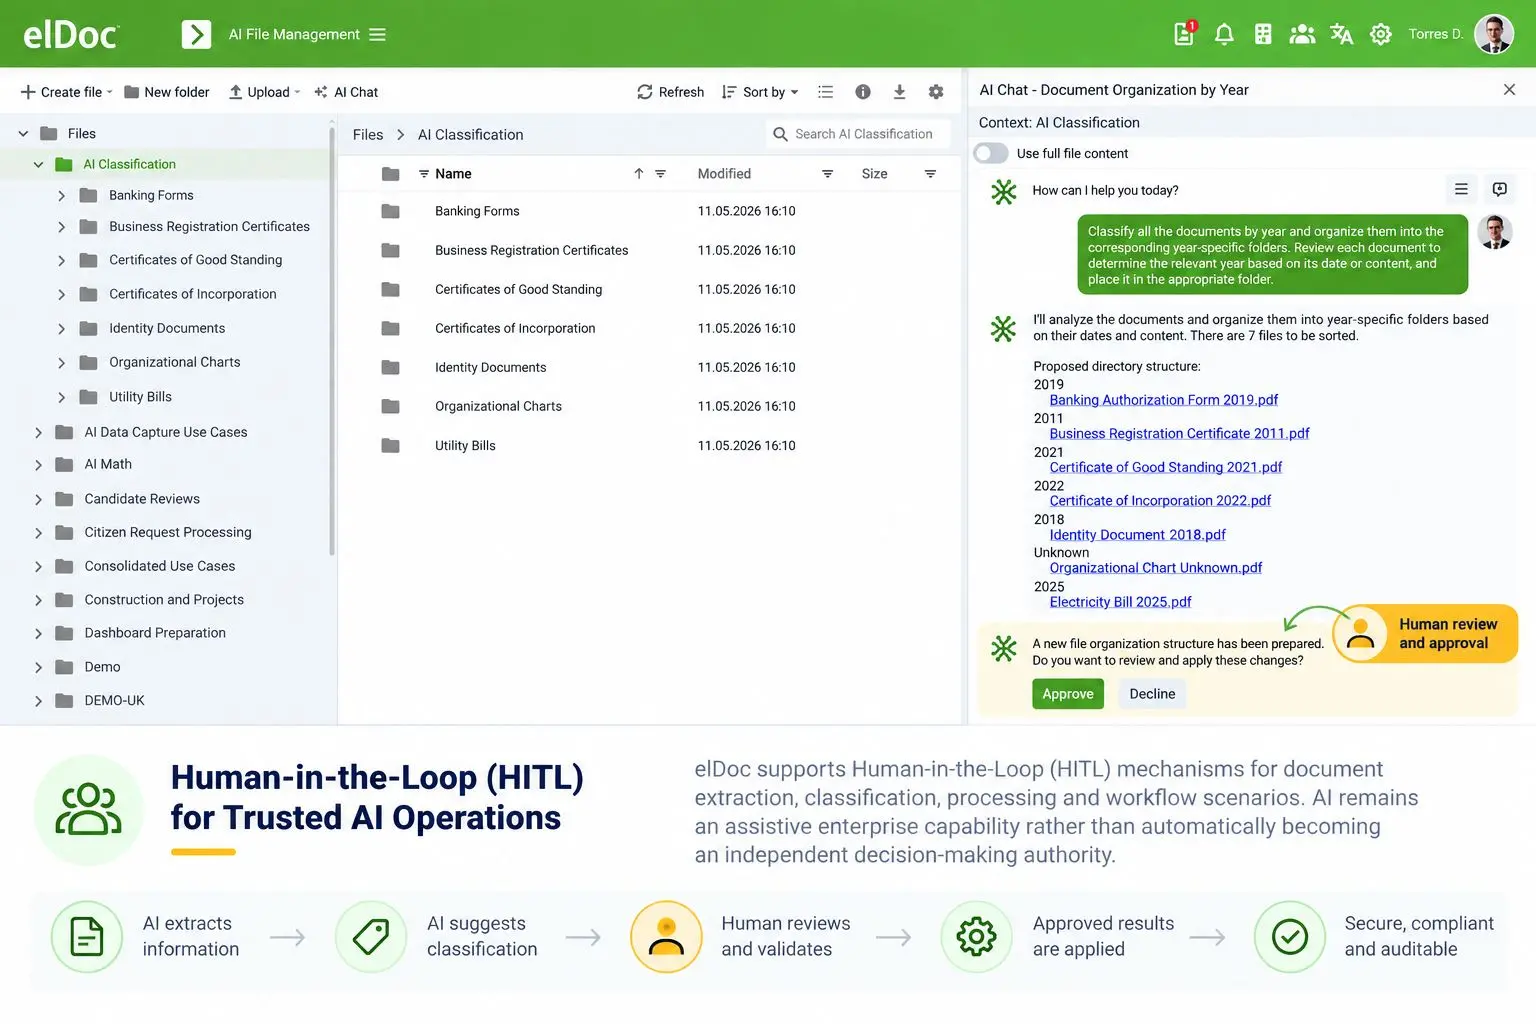
elDoc підтримує механізми Human-in-the-Loop (HITL) для вилучення та класифікації даних з документів, їх обробки та виконання робочих процесів.
Типовий контрольований процес може виглядати так:
Документ → Обробка ШІ → Перевірка → Погодження уповноваженою особою → Бізнес-процес
Це дає змогу визначати, які операції можна автоматизувати, а для яких необхідний контроль людини, перш ніж інформація перейде до наступного етапу.
ШІ залишається інструментом підтримки корпоративних процесів, а не перетворюється автоматично на незалежний орган ухвалення рішень.
Зниження ризику галюцинацій завдяки перевіреним корпоративним даним
Генеративний ШІ може формувати переконливі відповіді, які не мають підтвердження в корпоративній інформації.
Для регульованих організацій це створює суттєві операційні ризики.
elDoc використовує Retrieval-Augmented Generation, щоб формувати відповіді ШІ на основі авторизованих корпоративних документів.
У відповідних сценаріях відповіді можуть містити посилання на вихідні документи, що дає користувачам змогу перевірити згенеровану інформацію за корпоративними джерелами.
У результаті формується прозоріший процес роботи зі знаннями:
Запит → Авторизований пошук → Корпоративні джерела → Опрацювання LLM → Відповідь із посиланнями на джерела
RAG не гарантує, що LLM ніколи не сформує помилкову відповідь. Натомість така архітектура зменшує залежність від непідтверджених знань моделі та дає користувачам більше можливостей відстежувати й перевіряти інформацію, згенеровану ШІ.
Документи клієнтів не використовуються elDoc для навчання LLM
Важливо також розрізняти інференс і навчання моделі.
elDoc не використовує документи клієнтів для навчання або донавчання базової LLM.
Авторизована корпоративна інформація передається моделі як контекст під час RAG та інференсу, а не інтегрується в параметри моделі під час її навчання.
Тому корпоративна інформація залишається під контролем середовища elDoc і надалі підпорядковується налаштованим політикам доступу, зберігання, життєвого циклу та видалення даних.
Таке розмежування зменшує прямий вплив elDoc на ризики, пов’язані з потраплянням інформації клієнтів до параметрів моделі внаслідок навчання, що виконується elDoc.
Контроль результатів, згенерованих ШІ
Результат роботи LLM не повинен автоматично вважатися довіреним виконуваним вхідним сигналом.
У elDoc результати, згенеровані ШІ, розглядаються як дані застосунку та обробляються через контрольовану прикладну логіку.
Код, згенерований ШІ, не компілюється й не виконується автоматично в застосунку або базовій інфраструктурі.
Так само LLM не може самостійно викликати привілейовані функції застосунку лише тому, що користувач вказав це у промпті.
Дії, що змінюють стан системи, залишаються під контролем відповідних механізмів авторизації та прикладних засобів безпеки.
Це забезпечує ще одне важливе розмежування:
Генерація LLM ≠ авторизація застосунку.
LLM-агностична архітектура як механізм управління
ШІ-моделі розвиваються надзвичайно швидко.
Організація, яка сьогодні обирає певну LLM, може згодом вирішити замінити її через вимоги до безпеки, регуляторні обмеження, продуктивність, вартість, суверенність даних або внутрішні організаційні потреби.
Тому elDoc використовує LLM-агностичну архітектуру.
Корпоративна архітектура безпеки не залежить принципово від конкретної ШІ-моделі.
Організації можуть обирати та замінювати LLM, зберігаючи рівні авторизації elDoc, захисту документів, RAG та контролю на рівні застосунку.
Це також забезпечує чіткіше розмежування відповідальності.
Контроль на рівні системи elDoc
elDoc забезпечує контроль таких компонентів, як:
- автентифікація;
- авторизація;
- доступ до корпоративної інформації;
- права доступу до документів;
- RAG з урахуванням прав доступу;
- операції, які ШІ може виконувати в системі;
- обробка результатів роботи ШІ;
- життєвий цикл документів;
- взаємодія ШІ з функціональністю корпоративної системи.
Ризики, пов’язані з базовою LLM
Такі характеристики, як:
- склад навчальних даних моделі;
- властиві моделі упередження;
- характеристики запам’ятовування;
- документація моделі;
- характеристики неупередженості;
- специфічні для постачальника обмеження моделі
залежать від обраної LLM та її постачальника.
LLM-агностичний підхід дає організаціям змогу повторно оцінити базову модель або замінити її, якщо її характеристики більше не відповідають установленому профілю ризиків.
Управління використанням ШІ та витратами
Управління ШІ має також операційний і фінансовий вимір.
Без належних механізмів контролю масштабування корпоративного ШІ може призвести до неконтрольованого споживання токенів, надмірної кількості одночасних запитів, конкуренції за ресурси та непередбачуваних витрат.
elDoc обмежує доступ до функцій ШІ автентифікованими користувачами та надає механізми на рівні системи для контролю й моніторингу використання ресурсів ШІ.
Залежно від вимог до розгортання організації можуть обмежувати кількість одночасних запитів і споживання ресурсів, а також відстежувати їх використання для ефективного операційного та фінансового управління.
Таким чином, корпоративний ШІ стає не лише керованим з погляду безпеки, а й контрольованим за обсягом використання ресурсів.
Готові впроваджувати безпечний і керований Enterprise AI?
Перехід від пілотного проєкту з ШІ до промислової експлуатації потребує більшого, ніж вибір LLM. Потрібна архітектура безпеки та управління, яка захищає корпоративну інформацію до, під час і після кожної взаємодії з ШІ.
Поспілкуйтеся з експертом elDoc з корпоративного ШІ, щоб дізнатися, як впровадити генеративний ШІ, Agentic RAG і ШІ-агентів для роботи з документами, зберігаючи контроль над доступом до даних і документів, діями ШІ, погодженнями за участю людини, вибором LLM, суверенністю даних та архітектурою розгортання.
Незалежно від того, чи потрібне вашій організації хмарне, приватне або повністю on-premise-розгортання ШІ, elDoc забезпечує необхідну систему безпеки та контролю для впровадження ШІ в середовища з чутливими документами та підвищеними регуляторними вимогами.
Впроваджуйте ШІ у роботу з корпоративними знаннями, не втрачаючи контролю над корпоративними даними. Поспілкуйтеся з експертом elDoc